Security Operations Center (SOC) merupakan pusat operasi keamanan guna memantau, mendeteksi, menganalisis, serta merespons ancaman siber yang dilakukan oleh tim dengan berbagai teknologi pemantauan.
Cara kerja SOC adalah menggabungkan kemampuan tenaga ahli, penggunaan teknologi seperti SIEM, EDR/XDR, SOAR, serta threat intelligence untuk memantau perusahaan agar sistem dan data terlindungi selama 24 jam non stop.
Pada artikel ini akan membahas tentang
- Pengertian SOC
- Manfaat SOC untuk bisnis
- Cara kerja
- Penyedia layanan
Apa Itu SOC?
Security Operations Center (SOC) adalah pusat kendali terpusat dengan menggabungkan people, process, dan technology untuk memantau sistem, mendeteksi ancaman, menganalisis aktivitas mencurigakan, serta merespons insiden keamanan, baik melalui tim internal perusahaan maupun layanan dari pihak ketiga.
Apa Saja Yang Dilakukan Tim SOC ?
Fungsi dari SOC adalah membantu perusahaan memantau risiko keamanan, mempercepat penanganan insiden, menjaga operasional bisnis secara terus menerus dan dapat juga berfungsi untuk memenuhi aturan compliance.
Berikut ini kami simpulkan fungsi-fungsinya
1. Continuous Security Monitoring
Tim SOC harus melakukan pemantauan keamanan secara terus-menerus 24 jam non stop pada sistem server, jaringan, aplikasi, endpoint, dan segala aktivitas pengguna.
Fungsi continuous monitoring adalah menjaga perusahaan dari berbagai aktivitas-aktivitas tidak normal yang terjadi kapan saja.
2. Threat Detection
Fungsi selanjutnya adalah mendeteksi ancaman yang terjadi pada semua sistem yang dimonitoring tadi, contohnya jika ada login yang tidak normal, adanya malware yang masuk ke sistem atau aktivitas DDoS pada jaringan semua akan langsung terdeteksi oleh tim.
3. Incident Response
Jika terjadi insiden keamanan, tim SOC langsung memberi respons dan melakukan koordinasi untuk menghentikan serangan. Jika serangan terhenti, maka operasional tidak akan sampai terganggu, namun jika masih saja berlanjut serangannya maka akan dikerjakan di tahap selanjutnya.
4. Threat Intelligence
Jika serangan masih berlanjut, tim akan menggunakan informasi pola serangan terbaru untuk membantu perusahaan menghentikan serangan.
Pada fungsi ini Informasi akan digunakan untuk mengetahui jenis malware dan teknik serangan yang digunakan.
5. Security Investigation
Fungsi selanjutnya adalah melakukan investigasi jika tim menemukan aktivitas mencurigakan dan mengukur seberapa besar risikonya terhadap bisnis Anda.
6. Vulnerability Management
Fungsi dari SOC juga dapat mengidentifikasi kerentanan dan memprioritaskan mana saja yang ada potensi digunakan oleh attacker.
Tidak semua vulnerability dapat ditemukan oleh tim SOC, namun minimal jika ada satu sistem yang diserang secara terus-menerus maka tim pasti sudah mengetahui jika disana terdapat celah keamanan.
7.Perlindungan Data Sensitif
Layanan ini juga dapat berfungsi untuk menjaga kerahasiaan data perusahaan dan data pelanggan dari berbagai ancaman siber seperti ransomware, phishing, malware dan lain sebagainya.
8. Security Reporting
Tim bertanggung jawab menyediakan laporan teknis dan informatif bagaimana kondisi keamanan perusahaan.
Laporan ini digunakan oleh tim IT maupun manajemen guna mengetahui kondisi keamanan perusahaan tanpa harus melihat detail teknis.
9. Compliance Support
SOC dapat digunakan perusahaan untuk menyediakan data monitoring, laporan log aktivitas, dan bukti serangan siber yang pernah terjadi yang akan digunakan untuk proses compliance atau audit.
Contohnya penerapan pada bisnis adalah terkait pemenuhan aturan ISO 27001, PCI DSS, atau SOC 2. Untuk mendapatkan sertifikasi, maka perusahaan harus menyediakan tim SOC untuk memantau infrastruktur IT.
Apa Saja Manfaatnya?
Tujuan membuat security operations center (SOC) adalah guna menjaga sistem dan data perusahaan dari berbagai ancaman siber dengan cara menganalisis risiko, merespons saat terjadi insiden, serta memulihkan sistem.
Dalam menjalankan tugasnya, tim SOC mengikuti serangkaian proses dan tahap. Terdapat lima tujuan yang akan dilakukan tim agar terhindar dari serangan siber
1. Detect (Mendeteksi Ancaman)
Tahap pertama adalah mendeteksi potensi-potensi ancaman. Tim SOC dengan menggunakan alat akan memantau server, endpoint, firewall, aplikasi, jaringan, dan sistem cloud.
Jika terjadi ancaman, tim akan langsung melanjutkan ke tujuan yang kedua.
2. Analyze (Menganalisis Aktivitas)
Tim selanjutnya melakukan analisa setiap peringatan, karena tidak semua peringatan artinya ada serangan.
Tim SOC analyst akan menganalisa aktivitas untuk menentukan apakah peringatan yang terjadi benar-benar ancaman siber.
3. Respond (Merespons Insiden Keamanan)
Setelah tim menganalisa dengan cermat, ternyata peringatan tadi adalah ancaman berbahaya, maka tim SOC wajib merespon serangan.
Respons yang cepat tertangani dapat mencegah penyebaran malware ke sistem lain.
4. Recover (Memulihkan Sistem)
Setelah ancaman berhasil dihentikan, jika ada sistem yang rusak maka perusahaan akan memulihkan sistem yang terdampak.
5. Improve (Meningkatkan Keamanan)
Tujuan terakhir dari SOC adalah mengevaluasi insiden apa saja penyebabnya penyebab dan bagaimana solusinya untuk meningkatkan keamanan sistem.
Bagaimana Cara Kerjanya?
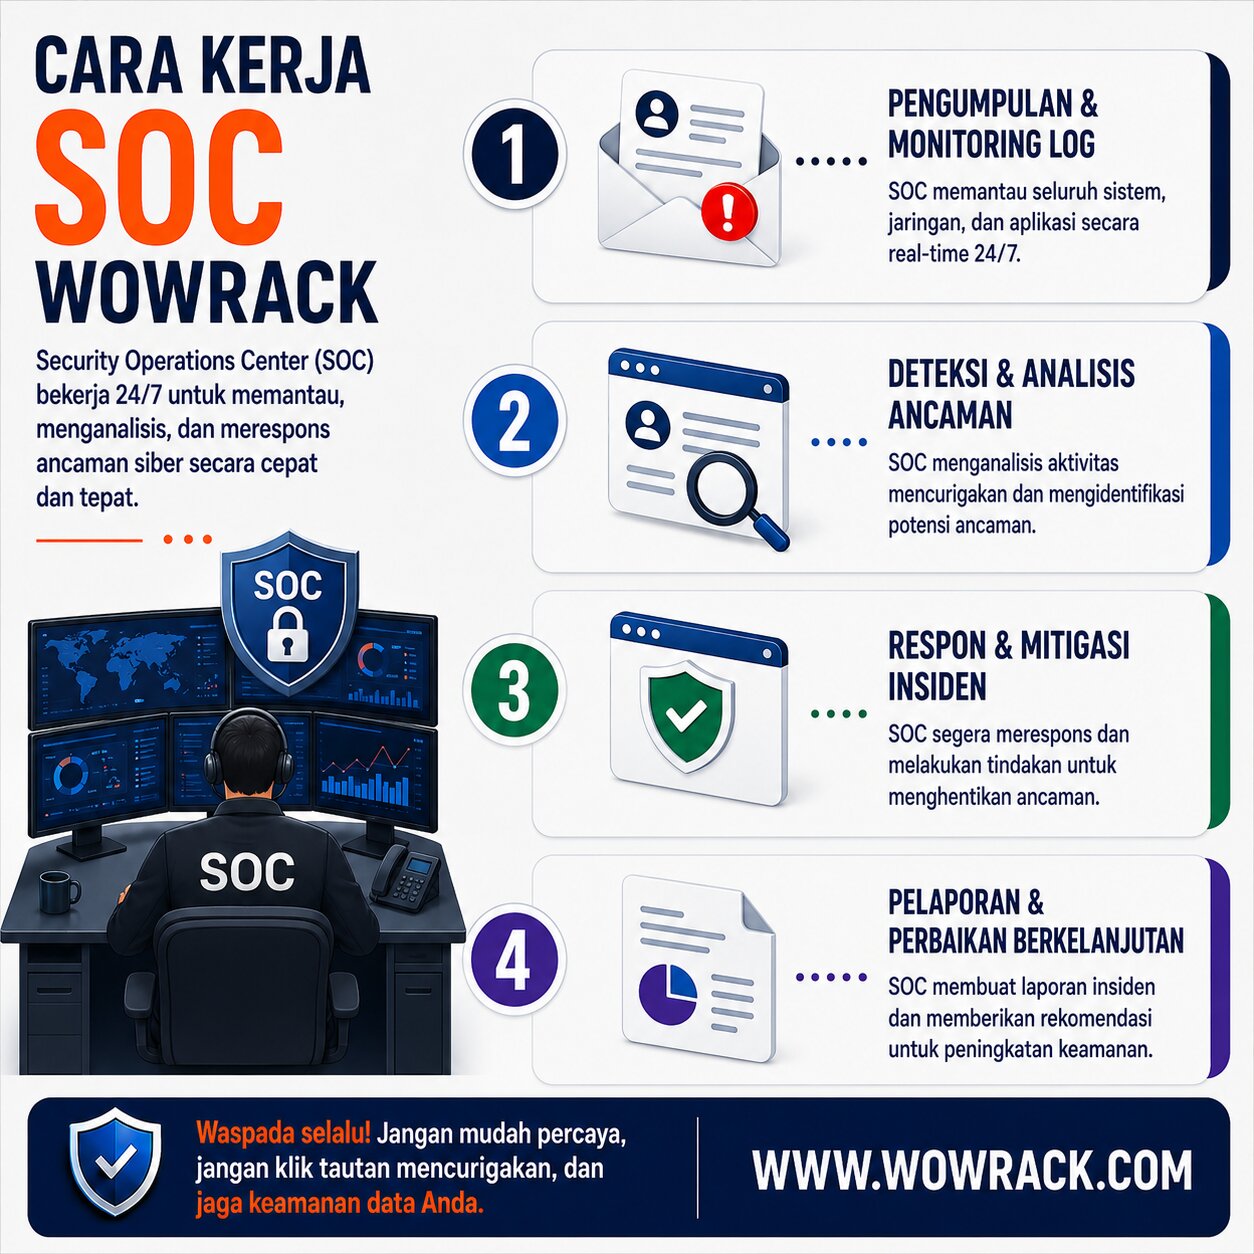
Secara sederhana, cara kerja SOC terdiri dari beberapa tahap utama:
1. Pengumpulan data
Tim SOC pertama-tama mengumpulkan data dari berbagai sumber, contohnya data log server, firewall, endpoint, aplikasi, dan jaringan. Data ini akan selalu dipantai 24 jam oleh tim keamanan.
2. Deteksi Ancaman
Sistem bisa mendeteksi jika ada indikasi ancaman serangan siber di semua sistem Anda, contohnya jika ada malware yang masuk di endpoint, atau percobaan login yang tidak normal dan serangan DDoS di jaringan.
3. Analisis & Investigasi
Jika ditemukan aktivitas aneh, tim akan langsung melakukan analisis untuk melihat apa yang sedang terjadi di perangkat tersebut, apakah benar-benar ancaman atau hanya kesalahan user saja.
4. Respons & Mitigasi
Jika benar-benar ancaman serangan siber, maka tim akan langsung mengambil tindakan untuk membatasi aksesnya. Langkah-langkah yang dilakukan seperti pemblokiran ke perangkat lain dan penghentian aktivitas.
5. Pelaporan & Perbaikan
Setelah insiden ditangani, tim SOC akan memberikan laporan kejadian yang baru saja terjadi, tindakan apa saja yang dilakukan, dan apakah ada dampaknya. Hasil analisis ini akan digunakan sebagai contoh preventif agar ancaman serupa tidak terulang lagi.
Apa Saja Teknologi yang Digunakan?
SOC modern bekerja dengan berbagai teknologi keamanan yang lengkap, Setiap teknologi fungsinya berbeda-beda karena saling melengkapi satu sama lainya, berikut ini adalah teknologi yang digunakan untuk memantau sistem perusahaan secara terus menerus.
1. SIEM
Security Information and Event Management (SIEM) adalah teknologi yang paling utama dalam memantau sistem.
Fungsi dari SIEM yaitu mengumpulkan log dan event dari berbagai sumber perangkat seperti perangkat server, firewall, perangkat endpoint, dan perangkat lunak seperti aplikasi, jaringan, dan sistem cloud.
Contoh penggunaan nyata SIEM adalah memantau aktivitas login, mungkin terjadi login seperti biasanya.
Namun, ketika SIEM menemukan login di perangkat yang tidak semestinya lalu mencoba masuk ke sistem, maka dengan kondisi ini SIEM bisa menyimpulkan dan memberikan peringatan ke tim.
Fungsi utama SIEM
- Mengumpulkan log event.
- Melakukan korelasi keamanan.
- Mendeteksi pola serangan.
- Menyediakan data untuk investigasi.
- Membantu security reporting dan audit.
2. EDR dan XDR
Endpoint Detection and Response (EDR) adalah pemantauan aktivitas yang fokus pada endpoint device seperti laptop, desktop, dan server.
EDR berguna untuk mengumpulkan telemetry dari endpoint, data ini digunakan dalam mendeteksi perilaku mencurigakan serta juga dapat membantu melakukan investigasi.
Sementara, Extended Detection and Response (XDR) berguna memperluas cakupan deteksi contoh nyatanya adalah mendeteksi aktivitas pada email, jaringan atau network, dan layanan cloud.
Fungsi EDR dan XDR
- Monitoring aktivitas endpoint.
- Mendeteksi perilaku mencurigakan pada endpoint.
- Mengetahui adanya malware dan aktivitas hacking.
- Menyediakan telemetry untuk investigasi.
- Membantu membatasi dan response serangan.
3. SOAR
Security Orchestration, Automation and Response (SOAR) adalah teknologi untuk digunakan untuk membantu tim SOC membuat sistem otomatis dalam melakukan tindakan keamanan.
SOAR dapat menjalankan tindakan berdasarkan algoritma yang disebut playbook. Ini nantinya akan diatur oleh tim SOC.
Contohnya ketika mendeteksi indikasi phishing, SOAR dapat menjalankan beberapa aktivitas secara otomatis, yaitu menghapus email phishing dari kotak masuk semua karyawan, memblokir alamat email atau domain pengirim, memblokir tautan berbahaya di sistem jaringan perusahaan.
Fungsi utama SOAR
- Mengotomatisasi proses response.
- Menjalankan security playbook.
- Menjalankan berbagai security tools.
- Mengurangi pekerjaan yang dilakukan secara manual oleh analyst.
- Mempercepat respons terhadap insiden.
4. Threat Intelligence Platform (TIP)
Threat intelligence berfungsi memberikan konteks pada indikator jika ada aktivitas mencurigakan.
Contohnya, tim menemukan alamat IP address, domain atau URL, maka dengan TIP akan memberikan informasi apakah indikator tersebut pernah dikaitkan dengan malware atau phishing.
Dari informasi inilah nantinya tim analist akan terbantu karena pemberian label informasi dari alert, apakah memiliki peringatan risiko tinggi atau hanya peringatan dari aktivitas normal.
Threat intelligence platform ini memberikan informasi
- IP address berbahaya.
- Domain dan URL mencurigakan.
- Deteksi adanya malware.
- Teknik dan pola serangan.
- Campaign atau infrastructure yang digunakan attacker.
5. Vulnerability Management
Vulnerability management adalah alat yang digunakan tim security operation center untuk menemukan kelemahan (celah keamanan) pada sistem, aplikasi, server, jaringan, maupun perangkat lainnya.
Namun, menemukan celah keamanan saja tidak cukup, oleh sebab itu tim security harus melakukan berbagai uji test vulnerability untuk menemukan celah mana yang paling berisiko dan harus segera diperbaiki.
Apa saja tugas dari tim SOC?
Berikut ini adalah rangkuman dari tugas-tugas tim security operation center
1. Memantau dan Menganalisis Sistem
Tugas dari tim SOC adalah untuk bertanggung jawab pada perusahaan terkait dengan keamanan siber, antara lain pemantauan dan analisis keamanan yang dilakukan secara terus-menerus untuk mendeteksi anomali dalam aktivitas jaringan.
2. Investigasi Serangan Siber
Tim security operations center juga melakukan investigasi terhadap insiden yang terjadi untuk mengetahui penyebab dan dampaknya. Untuk mencegah serangan, mereka menjalankan pengelolaan vulnerabilities dengan memindai sistem, menerapkan patch, serta memperbarui keamanan.
4. Mengevaluasi Sistem Keamanan
Selanjutnya tim terus melakukan evaluasi sistem keamanan, mengadopsi teknologi baru, dan mengikuti perkembangan ancaman siber. Dengan peran ini, tim akan melindungi perusahaan Anda dari serangan siber.
5. Pelaporan dan Kepatuhan (Reporting & Compliance)
Tim harus bertanggung jawab membuat dokumentasi dan laporan berkala mengenai status keamanan sistem bagi manajemen atau eksekutif. Dalam laporan berisi kerja, berapa serangan yang terdeteksi dan harus memastikan bahwa SOC sudah mematuhi standar regulasi kepatuhan industri.
Struktural Tim SOC Pada Bisnis
Secara garis besar tim SOC di Indonesia terdiri dari Manager, Analyst (Tier 1, Tier 2, and Tier 3), dan Security Engineers.
Security operations center analyst dan security engineers bertugas melakukan monitoring agar dapat cepat mendeteksi adanya ancaman.
Jika benar-benar ditemukan ancaman, mereka segera memberikan notifikasi atau melaporkannya kepada manager.
SOC manager lah yang nantinya akan memberikan laporan kepada CISO atau Chief Information Security Officer.
Karena terdiri dari engineer yang ekspert, tentu saja security operations center adalah solusi terbaik untuk mengamankan aset perusahaan Anda dari serangan cyber. Sayangnya, tidak semua perusahaan mempunyai human resource yang mencukupi untuk membentuk sebuah Tim security operations center sendiri.
Untuk itu, beberapa perusahaan IT menawarkan SOC-as-a-Service. Yang dimaksud dengan as-a-service adalah layanan penyedia tim security operations center. Jadi Anda tidak perlu repot untuk mencari resource dan melakukan security training secara pribadi.
Berbicara lebih jauh mengenai jenis-jenis security operations center, ada 7 jenis yang perlu Anda ketahui.
Jenis-Jenis SOC Pada Bisnis
Sebelum memutuskan memiliki tim security operations center untuk perusahaan Anda, antara lain
1. Internal SOC
Ini adalah tim yang dibangun dan dikelola didalam perusahaan. Seluruh kebutuhan yang meliputi alat, teknologi keamanan, karyawan ahli, berada di bawah manajer.
Internal SOC dibuat untuk perusahaan yang memiliki kebutuhan perlindungan keamanan kompleks, serta memiliki anggaran untuk membangun dan membayar operasional tiap bulan.
2. Virtual Security Operations Center
Virtual security operations center adalah bukan dedicated security operations center atau dengan kata lain tidak dibuat khusus untuk suatu perusahaan. Tipe ini merupakan portal berbasis Web yang digunakan untuk mengontrol keamanan suatu perusahaan secara off-site.
Keuntungan dari tipe ini adalah tidak memakan banyak biaya. Perusahaan tidak perlu menyiapkan tempat, hardware, maupun infrastruktur lainnya. Tim akan bersiaga secara virtual dan selalu dapat dimintai bantuan kapan saja.
Kelemahan dari sistem ini adalah dari segi keamanan. Tidak adanya personel tim ditempat/perusahaan akan menciptakan celah keamanan yang dapat dimanfaatkan oleh cyberattacker untuk menembus sistem keamanan perusahaan.
3. Perpaduan SOC dan NOC
Tipe ini merupakan perpaduan dengan Network Operations Center atau NOC. Jika security operations center adalah tim yang bertanggung jawab pada keamanan server, maka NOC bertanggung jawab untuk network. Berbeda dengan Virtual security operations center, Multifunction SOC/NOC merupakan dedicated security operations center yang mempunyai infrastruktur dan fasilitas lainnya.
Tipe ini juga sangat cost-effective karena satu tim dapat berperan sebagai SOC maupun NOC tanpa perlu menambah tim khusus lainnya. Tipe ini sangat cocok untuk perusahaan yang relatif kecil yang memiliki tingkat eksposur rendah.
Kekurangan tipe ini juga terletak pada sistem keamanannya. Tim multifunction NOC harus memecah fokus antara menjaga keamanan dan menjaga network, sehingga tidak dapat 100% fokus mengamankan server. Sedangkan, cyber-threat dapat terjadi kapan saja.
4. Co-managed SOC
Co-managed SOC adalah tim perpaduan antara external dan in-house staff. Yang dimaksud dengan external staff adalah perusahaan yang menyediakan human resource untuk disewakan pada perusahaan yang membutuhkan. Sedangkan internal staff adalah resource yang dimiliki sendiri oleh perusahaan tersebut. Dalam hal ini mereka menggabungkan keduanya untuk mengamankan server.
Kelebihan dari tipe ini berada pada fleksibilitasnya. Anda dapat menggunakan beberapa teknologi seperti perangkat security information and event management (SIEM) tools on-premises atau pada cloud.
Namun, tipe ini membutuhkan lebih banyak biaya daripada jenis-jenis sebelumnya. Anda perlu untuk membeli sejumlah hardware dan juga rutin melakukan pelatihan keamanan. Selain itu, karena tim berasal dari perusahaan yang berbeda dapat menciptakan gap pada komunikasi yang berakibat munculnya gap lain yaitu pada sistem keamanan.
5. Command SOC
Command SOC mempunyai beberapa tim yang berada di lokasi yang berbeda-beda. Tipe ini biasanya dimiliki oleh perusahaan multinasional di mana setiap cabang perusahaan membutuhkan dedicated security operations center nya sendiri. Beberapa tim ditugaskan untuk mengamankan cabang perusahaan. Tim dengan skala lebih kecil tersebut berada di naungan satu pusat yang berskala lebih besar.
6. Managed SOC
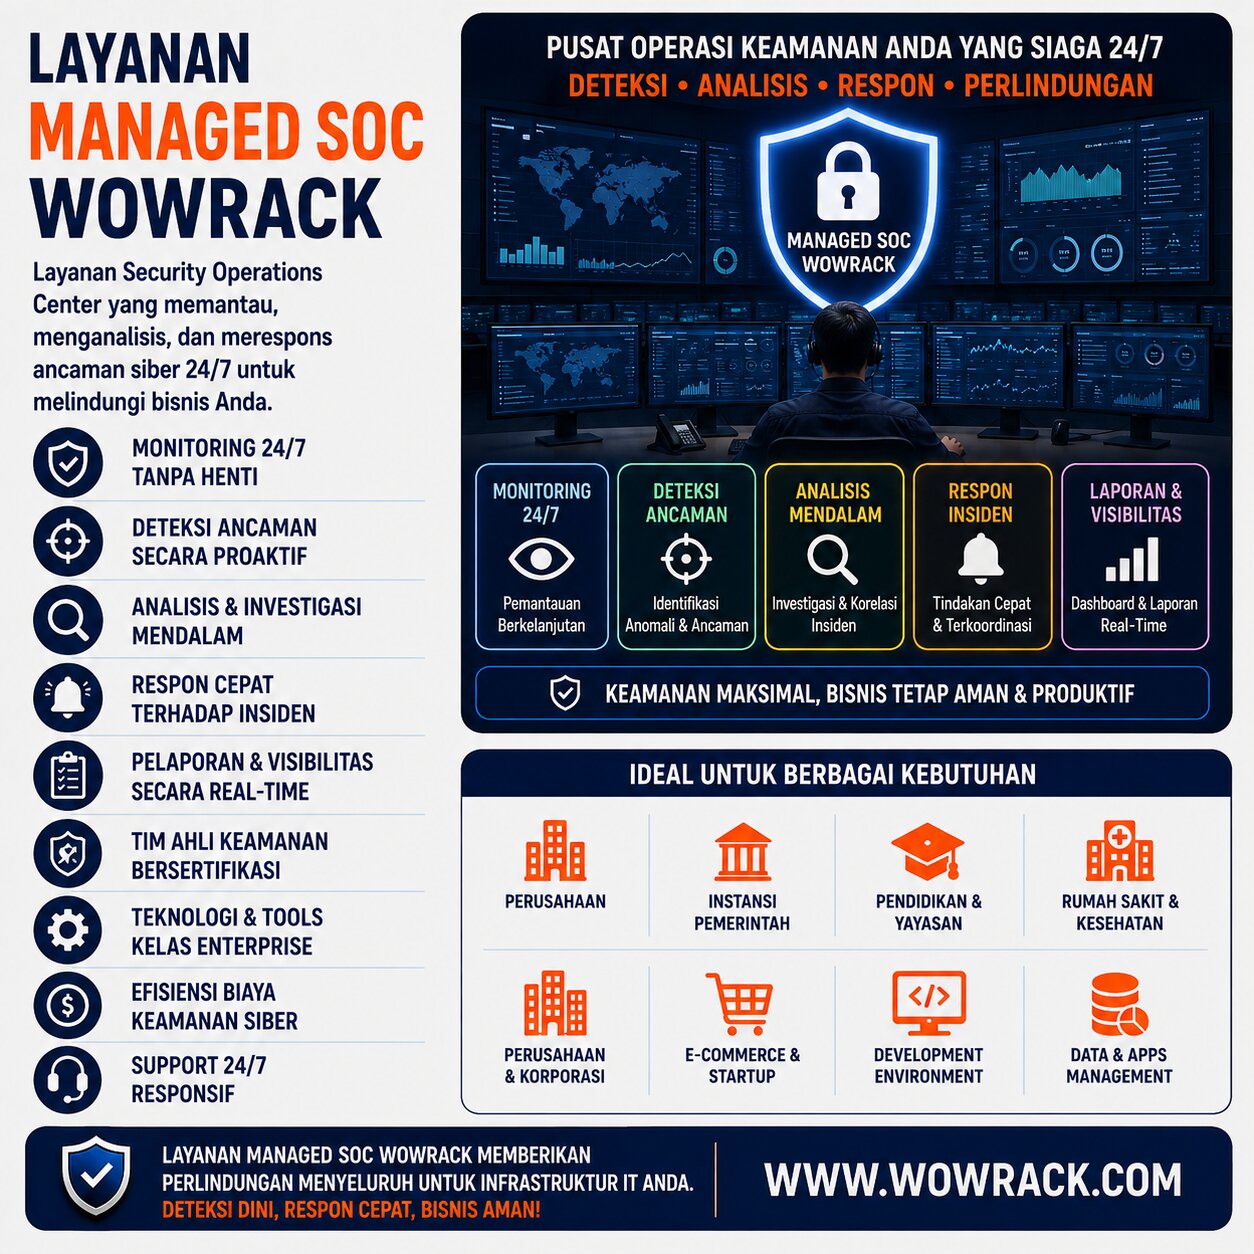
Jenis ini adalah layanan security operation center yang operasionalnya dikelola oleh penyedia layanan pihak ketiga. Perusahaan bekerjasama dengan penyedia layanan untuk menggunakan keahlian, teknologi, dan infrastruktur penyedia layanan tanpa perlu membangun tim SOC internal.
Jenis ini cocok bagi perusahaan yang membutuhkan monitoring keamanan 24/7 tetapi tidak ingin menanggung seluruh biaya dan kesulitan membangun tim internal.
7. SOC as a Service
SOC as a Service (SOCaaS) model layanan keamanan siber berbasis cloud dengan sistem langganan, pada layanan ini penyedia dari pihak ketiga akan melakukan pemantauan, deteksi ancaman, threat intelligence dan penanganan insiden 24 jam non stop.
Cara kerja SOCaaS adalah menggunakan kombinasi antara security platform, automation, threat intelligence, dan security analyst yang dikelola oleh penyedia dari pihak ketiga.
Hubungan SOC dan Kepatuhan Regulasi di Indonesia
Di Indonesia memiliki aturan yang dibuat secara langsung maupun tidak langsung untuk memaksa perusahaan membuat sistem keamanan yang baik. Aturan ini mewajibkan setiap bisnis menjamin kerahasiaan data. Dalam praktiknya, aturan ini menuntut beberapa aspek, antara lain
1. Bisnis harus memiliki sistem pemantauan data secara berkelanjutan.
2. Memiliki sistem pencatatan aktivitas dan data insiden keamanan.
3. Memiliki sistem deteksi dini ketika ada serangan siber.
4. Memiliki respons jika terjadi insiden yang terstruktur dan terdokumentasi
Semua aspek ini kebetulan ada dalam ruang lingkup kerja security operations center. Untuk itu, jika perusahaan Anda mengadopsi SOC maka pemenuhan aturan regulasi akan tercapai.
Studi Kasus Nyata Managed SOC Wowrack
Goshly adalah perusahaan SaaS website builder yang merupakan salah satu client Wowrack, mereka mempercayakan pengelolaan infrastrukturnya kepada Wowrack.
Dalam kerja sama ini, Wowrack memberikan layanan monitoring infrastruktur yang aktif 24 jam non stop (managed SOC)
Pada suatu ketika mereka mendapatkan serangan, dan tim managed SOC Wowrack memperingatkan mereka mengenai suatu masalah celah keamanan yang diserang peretas sebelum tim internal mereka menyadarinya, tim Wowrack langsung membantu menyelesaikannya dengan cara menghentikan serangan lalu melaporkan kepada tim internal untuk segera diperbaiki.
CEO Goshly sendiri menuturkan bahwa layanan ini dapat membuat tim Goshly fokus pada hal yang penting saja.
Kesimpulan
Serangan siber tidak akan pernah berhenti, karena memang ada orang yang mencari penghasilan dari sana, untuk itu Anda sebagai pemilik perusahaan harus siap menghadapi risiko terburuknya.
Layanan SOC menjadi solusi bagi pemilik bisnis untuk menjaga infrastruktur IT dari berbagai serangan siber yang datang.
Dengan mengadopsi SOC sebagai SOP pada perusahaan, Anda sebagai penentu arah perusahaan bisa fokus pada operasional bisnis saja.