Vulnerability assessment merupakan proses mengidentifikasi dan menganalisis apakah terdapat celah keamanan pada berbagai infrastruktur IT seperti server, website, jaringan, aplikasi dan sistem operasional bisnis yang berada di backend.
Cara kerjanya adalah mencari vulnerability (celah) yang ada pada sistem dan belum diketahui oleh tim internal, tetapi celah ini sangat berbahaya karena dapat dimanfaatkan penyerang untuk membuat backdoor atau kasus paling parahnya penyerang dapat mengakses data di dalamnya
Supaya Anda lebih paham mengenai hal ini, mari kita bahas apa itu vulnerability assessment sekaligus menjelaskan bagaimana prosesnya.
Apa itu Vulnerability Assessment (VA)?
vulnerability assessment ini adalah sebuah proses pengujian dan mengevaluasi sebuah sistem untuk melihat apakah ada celah dan mengukur seberapa bahaya celah yang sudah ditemukan.
Namun, secara harfiah, kata vulnerability assessment ini punya 2 kata, yaitu: “vulnerability” dan “assessment”, yang artinya
- Vulnerability: Berasal dari bahasa Inggris artinya kerentanan
- Assessment: Artinya penilaian, pengujian atau evaluasi
Vulnerability assessment adalah melakukan proses secara sistematis guna mengidentifikasi, mengevaluasi, dan mengklasifikasikan celah keamanan pada sistem server, jaringan, website dan aplikasi.
Sedangkan orang yang melakukan pengujian disebut vulnerability assessor.

Apa Tujuan Uji Vulnerability?
- Mencari tahu dengan teknik hacker untuk mencari tahu kerentanan sistem dengan uji coba SQL Injection, Cross-Site Scripting (XSS), dan Cross-Site Request Forgery (CSRF).
- Mencari tahu lokasi kerentanan pada OS dan patch update yang belum pernah di cari tahu sebelumnya.
- Mencari celah dengan cara weak authentication atau disebut juga karena pembuatan password yang lemah.
- Mencari tahu apakah ada data sensitif yang dapat diakses publik dengan dorking.
Apa Perbedaan Vulnerability Assessment dengan Pentest?
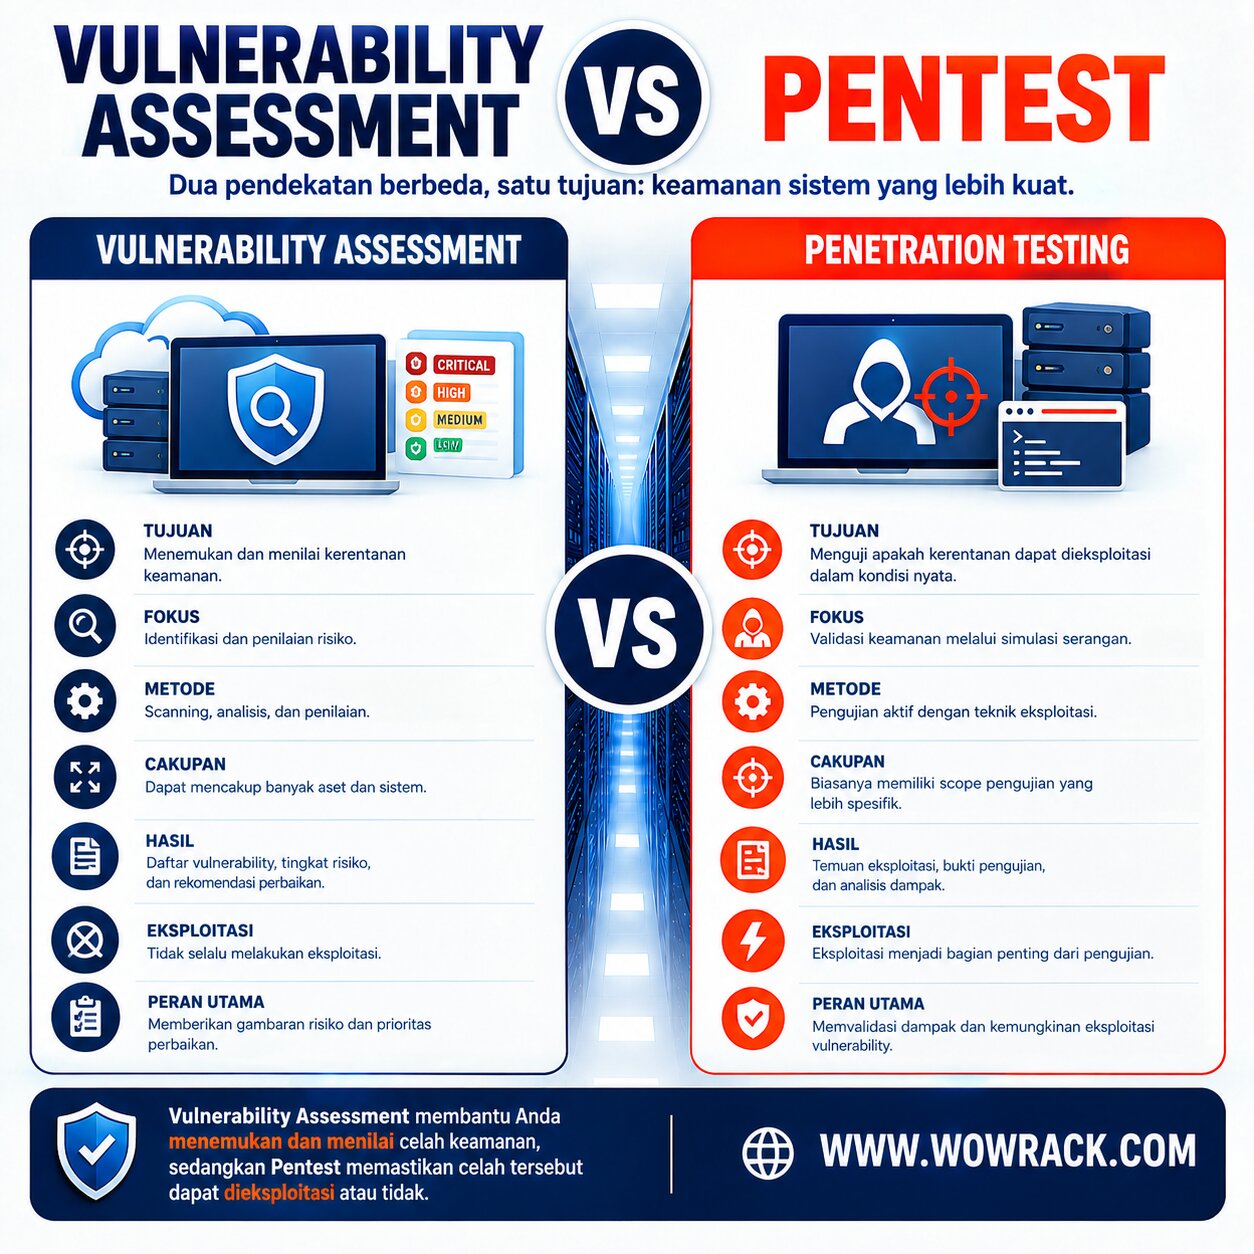
Vulnerability Assessment (VA) dan Penetration Testing (Pentest) adalah dua metode yang sama-sama digunakan untuk menguji apakah keamanan sistem memiliki celah atau tidak.
Secara umum, perbedaan dari keduanya adalah dari segi batas tindakan.
VA bertindak untuk menemukan dan menilai seberapa bahaya kerentanan, sedangkan pentest bertindak untuk menguji kerentanan yang sudah ditemukan dapat dieksploitasi atau tidak.
NIST menjelaskan fungsi dari vulnerability assessment sebagai tindakan memeriksa sistem dengan sistematis guna mengidentifikasi kelemahannya.
Sementara, penetration testing adalah tindakan pengujian secara proaktif untuk mengetahui apakah kerentanan itu dapat digunakan untuk merusak sistem atau tidak dengan cara diuji langsung seperti layaknya peretas.
Pertanyaanya apakah VA dan Pentest saling menggantikan? jawabanya tidak. Keduanya memiliki fungsi yang berbeda dan dapat saling melengkapi.
Apa Saja Manfaat Vulnerability Assessment?
Manfaat dari Vulnerability Assessment adalah agar bisnis dapat membuat sistemnya lebih aman dengan menggunakan berbagai macam metode untuk mencari celah keamanan, tetapi apakah hanya itu saja manfaatnya? berikut adalah list lengkap dari manfaat test vulnerability.
1. Menemukan Celah Keamanan Lebih Awal
Manfaat pertama adalah menemukan celah terlebih awal sebelum ditemukan oleh peretas, jika sudah ditemukan peretas maka dampaknya akan sangat berbahaya. Hasil yang dibutuhkan perusahaan setelah melakukan tes ini adalah menemukan coding memiliki sintaks error karena dapat dimanfaatkan peretas untuk melakukan SQL injection, lalu mengamankan port yang terbuka pada jaringan, hingga mencari kelemahan aplikasi.
Dengan menutup celah lebih awal, diharapkan tidak ada lagi peluang peretas dapat masuk dan merusak sistem Anda.
2. Mengurangi Risiko Serangan Siber
Test vulnerability dapat menghilangkan jalan masuk bagi peretas, sehingga hasil dari test VA menghilangkan celah, maka risiko serangan siber yang masuk ke sistem akibat kesalahan pembuatan aplikasi dapat dihindari.
Namun, test vulnerability tidak dapat menjamin serangan siber 100% dapat dicegah, karena masih ada faktor lain, yaitu dari kesalahan manusia atau human error.
3. Menentukan Prioritas Perbaikan
Setiap celah yang sudah ditemukan tentu memiliki tingkat risiko yang berbeda-beda. Dengan melihat hasil assessment Anda dapat menentukan skala prioritas celah mana yang perlu ditangani terlebih dahulu.
Penentuan skala prioritas dapat mempertimbangkan mana saja celah yang paling berbahaya untuk bisnis Anda, selanjutnya baru memperbaiki celah yang bahayanya sedang.
4. Menghindari Risiko Kebocoran Data
Resiko kebocoran data yang disebabkan serangan siber dapat dikurangi dengan melakukan test vulnerability, detailnya harus melakukan test pada database server, jalur akses ke server, test pada seluruh aplikasi internal yang digunakan karyawan.
Jika Anda sudah melakukan test vulnerability pasti akan menemukan setting yang dapat diperbaiki untuk melindungi keamanan data perusahaan.
5. Mendukung Pembaruan Patch
Hasil dari pengetesan akan memperlihatkan apakah ada software yang membutuhkan pembaruan keamanan, sehingga tim internal tahu mana saja software yang rentan dan harus diperbaiki atau diganti patch nya.
Dengan begitu, pembaruan patch dapat segera dilakukan berdasarkan data temuan dari uji test vulnerability yang barusan Anda lakukan.
6. Mendukung Kebutuhan Compliance
Risk management atau manajemen resiko dibutuhkan perusahaan untuk melengkapi syarat sertifikasi, contoh sertifikasi yang membutuhkan syarat harus lulus vulnerability assessment antara lain ISO/IEC:27001, PCI-DSS, SOC 2 type 2. Hasil test yang berupa dokumentasi akan dibutuhkan untuk melengkapi kebutuhan sertifikasi compliance.
7. Memantau Potensi Risiko Keamanan Siber
Sistem perusahaan tentu terus berubah, sehingga menghasilkan celah-celah keamanan baru, untuk itu perusahaan Anda sebaiknya melakukan tes vulnerability secara berkala setiap kali ada rilis aplikasi atau fitur baru.
Hasilnya celah keamanan akan dapat segera diperbaiki jika Anda sedang merilis, update dan optimasi infrastruktur IT.
Jenis informasi yang dimiliki saat testing vulnerability assessment
Black Box Testing
Black box testing adalah pengujian vulnerability assessment ketika penguji tidak memiliki informasi apapun terkait sistem, jadi black box testing ini seperti halnya yang dilakukan hacker yang mencoba mencari celah kebocoran pada sistem karena tidak memiliki informasi apapun kecuali tujuan untuk mencari dimana letak celah yang bisa dibobol.
White Box Testing
White Box Testing adalah jenis pengujian VA yang dilakukan oleh ahli namun dari perusahaan sudah memberikan informasi terkait hal hal yang dibutuhkan oleh para tester, seperti alamat login, port yang aktif dan juga hal hal yang menunjang kebutuhan assessment secara lengkap dan gamblang.
Greybox Testing
Greybox adalah cara pengujian celah keamanan yang dilakukan oleh tester profesional, namun para tester sudah memiliki informasi, namun informasi ini sangat minim dan dokumentasi yang tidak semua diberikan.
Bagaimana Cara Kerjanya ?
Untuk mengetahui caranya secara detail berikut adalah panduan langkah demi langkahnya.
1. Tentukan Tujuan
Hal pertama yang wajib dilakukan adalah mengatur tujuan dari pengujian vulnerability assessment ini, Sebab, tanpa perencanaan yang matang, proses testing akan tidak terarah, membuang waktu para tester, dan hasil akhirnya tidak sesuai ekspektasi Anda.
Untuk itu pastikan hal hal berikut ini sebelum melakukan test vulnerability assessment
- Apa yang akan diuji?
Pertama tentukan apa saja yang akan diuji, bisa website, bisa server bisa semua infrastruktur IT perusahaan.
- Ruang lingkup pengujian
Jika sebuah server apa saja batasannya apakah jaringannya, atau firewallnya ada celah, atau yang lainya.
2. Pengumpulan Informasi (Reconnaissance)
Tahap kedua adalah tahap pengumpulan informasi, tahap ini sangat penting bagi tester, karena tahap ini dikenal juga sebagai information gathering atau footprinting.
Tujuannya sangat jelas, yaitu untuk mendapatkan data sebanyak banyaknya sebelum tester melakukan vulnerability assessment.
Beberapa Cara Untuk Mendapatkan Informasi
Scanning jaringan
Scanning jaringan adalah usaha untuk mengetahui mana saja port yang terbuka dan mana saja yang tertutup.
Enumerasi
Enumerasi adalah proses untuk mengetahui informasi terkait sistem operasi apa yang digunakan, versi software yang di install, konfigurasi server apa yang dipakai, NginX atau LiteSpeed atau server lain dan masih banyak lagi
Footprinting
Footprinting adalah mengumpulkan informasi yang tersedia di mesin pencari, informasi ini dapat dilakukan dengan cara dorking, atau mencari tahu melalui whois dan DNS enumeration. Data dari footprinting sangat berguna untuk cara uji coba VA.
3. Identifikasi Kerentanan
Setelah informasi sudah terkumpul setelah melakukan langkah sebelumnya, langkah selanjutnya adalah mencari celah kerentanan pada sistem yang akan di test. Dalam prosesnya, bisa dilakukan dengan dua metode, yaitu dengan cara manual dan cara otomatis
4. Analisis Risiko
Setiap celah keamanan pada sistem yang sudah berhasil ditemukan oleh tester akan dianalisis lebih lanjut untuk mengetahui tingkat dari celah yang ada. Pembagian level risiko bisa diberi level seperti Low, Medium, High, atau Critical.
Lalu bagaimana dampak apakah dapat menyebabkan peluang kebocoran data, terjadinya down di sistem atau bahkan dapat merugikan secara finansial.
Untuk hasil penilaian vulnerability assessment yang lebih baik dan dapat dipertanggungjawabkan, tester biasanya menggunakan framework CVSS (Common Vulnerability Scoring System) yang hasilnya bisa menampilkan skor dan deskripsi tingkat risiko.
5. Lakukan Uji Eksploitasi
Tahap ini bisa dilakukan atau tidak namun bisa sangat berguna untuk memvalidasi apakah temuan sudah benar atau belum. Tujuan dari uji coba ini adalah untuk menjamin apakah celah bisa dimanfaatkan peretas atau tidak.
6. Dokumentasikan Hasil
Jika semua test sudah dikerjakan oleh ahlinya, maka harus dibuatkan dokumentasi yang rapi, karena dokumentasi ini bisa menjadi acuan untuk proses perbaikan.
Laporan hasil assessment harus dibuat dokumentasi, berikut ini adalah isi dari dokumentasinya
- Apa saja kerentanan yang sudah ditemukan, detailnya harus lengkap dengan informasi terkait celah yang sudah ditemukan.
- Terdapat penjelasan yang detail terkait resiko yang sudah ditemukan
- Screenshot bukti temuan, lalu log hasil dan hasil exploit dirangkum dalam bentuk gambar dan penjelasan.
- Tester harus merekomendasi apa saja yang akan dilakukan selanjutnya untuk memperbaiki celah yang sudah ditemukan
7. Perbaikan (Remediation)
Tahap terakhir adalah melakukan remediation (perbaikan) dan verification (verifikasi).
Tim IT akan melakukan patching dan memperbaiki celah yang sudah ditemukan sesuai rekomendasi dokumentasi.
8. Rescanning
Setelah melakukan perbaikan, maka proses terakhir dari vulnerability assessment adalah roses verifikasi dengan cara memindai ulang celah keamanan yang sudah diperbaiki, tujuanya untuk memastikan celah-celah temuan yang sudah diperbaiki berhasil ditutup dan menjamin tidak ada masalah baru yang muncul. Jika masih ada celah, maka akan kembali melakukan remediation (perbaikan) lagi.
Tools (Alat-Alat) Untuk VA?
Beberapa alat yang bisa digunakan oleh tester adalah nessus, OpenVAS, Qualys dan masih banyak lagi.
1. Nessus
Nessus adalah tools yang bisa digunakan untuk memindai semua tipe kerentanan pada beberapa layer OSI yaitu layer jaringan, layer sistem operasi, dan layer aplikasi.
2. OpenVAS
OpenVAS adalah tools open-source yang paling sering digunakan oleh para tester untuk melakukan scanning celah keamanan.
3. Qualys
Qualys adalah tools keamanan siber yang sudah menggunakan teknologi cloud untuk melakukan analisa dan mencari secara otomatis kerentanan yang berada pada beberapa layer OSI.
4. Analisis manual
Ada juga cara untuk mengetahui celah keamanan pada suatu sistem, yaitu dengan cara mencari tahu secara manual. Berikut ini adalah yang akan dilakukan oleh tester
- Mengecek server apa yang digunakan dan apakah ada celah dari konfigurasi server
- Menguji apakah ada error pada saat pengiriman informasi ke aplikasi
- Uji coba mengakses API untuk mencari tahu apakah akses valid atau tidak
Fokus Identifikasi ini untuk mencari tahu dengan beberapa teknik hacker apakah bisa ditembus atau tidak sistem yang akan diuji coba.
Apa Cakupan Kerja Vulnerability Assessment?
Saat pengaplikasian, VA dibedakan menjadi beberapa jenis, agar orang yang ingin belajar tidak bingung dengan perbedaan dari semua tes yang ada.
1. Network-Based Vulnerability Assessment
Seperti namanya, layer jaringan adalah yang paling utama dicari celahnya. Metode ini bekerja dengan cara memindai jaringan pada sistem.
Celah yang dicari antara lain perangkat yang terhubung ke server seperti router, switch, firewall, dan perangkat IoT yang ada pada satu jaringan.
Jenis ini dilakukan untuk mencari apakah ada celah yang tidak terduga pada port jaringan.
Cara pengujian vulnerability assessment terbaru kini mengintegrasikan continuous scanning dan threat intelligence feed untuk mendeteksi celah keamanan dengan dinamis dan bisa menemukan zero-day vulnerabilities, tanpa harus menunggu jadwal pemindaian berikutnya.
2. Host-Based
Host based vulnerability assessment test ini akan memeriksa celah yang ada pada sistem perangkat tertentu. Cara adalah mencari celah secara langsung pada target dan jika menemukan celah pada sistem server maka akan dilaporkan.
Cara pengaplikasian pertama tama dengan mengecek sistem operasi yang digunakan memakai versi berapa dan mencari tahu apakah sudah diperbarui atau belum
Tester VA biasanya memasang alat scanning langsung pada host yang di test, selanjutnya memantau apakah ada celah ketika host digunakan atau tidak.
3. Wireless Network
Wireless Network Vulnerability Assessment adalah metode mencari tahu celah keamanan yang fokus pada jaringan wireless, contoh dari jaringan wireless adalah sinyal, wify, sensor IoT dan masih banyak lagi. Tujua dari test ini adalah mencari tahu apakah enkripsi wireless sudah bagus atau masih ada celah, sering kita tahu jaringan wireless ada beberapa jenis yaitu WPA2 dan WPA3. Test ini mencari tahu apakah jaringan wireless bisa diretas atau tidak dengan teknisi sniffing. Selanjutnya tester akan mencari tahu apakah jaringan sudah sesuai standar keamanan atau belum.
4. Application-Based
Application Based adalah metode yang sering digunakan oleh tester VA untuk mengetahui apakah ada celah pada aplikasi baik dari aplikasi berbasis web atau aplikasi yang berbasis mobile, dalam pengaplikasianya tester akan melakukan serangan SQL Injection atau Cross-Site Scripting (XSS) untuk segera mendapatkan celah, Tujuan dari tes ini adalah menguji coba aplikasi apakah aman dari serangan siber yang umum terjadi seperti pada daftar OWASP.
5. Database
Seperti namanya, jenis uji test VA ini akan mengevaluasi bagaimana keamanan database pada sistem, test ini berfungsi untuk mencegah peretas mengambil data login pada database. Proses dari tes ini adalah tester akan memeriksa susunan kode pada database apakah create update delete sudah betul dengan aplikasi. Menguji coba beberapa query yang bisa disalahgunakan untuk SQL injection.
6. Cloud Vulnerability Assessment
Nah selanjutnya cloud VA adalah test yang dilakukan untuk mencari tahu apakah ada celah keamanan pada konfigurasi layanan cloud yang disewa atau tidak, beberapa penyedia cloud seperti Wowrack, AWS, Microsoft Azure dan Google Cloud tentu memiliki keamanan tingkat tinggi, namun soal konfigurasi tingkat aplikasi tentu bisa saja memiliki celah.
Pengaplikasian tes VA ini akan dilakukan pada setting bucket storage, VPS dan API pada sistem karena jika ada kebocoran pada public cloud, bisa menyebabkan pencurian data besar besaran.
7. Compliance-Based
Compliance based vulnerability assessment adalah tes yang dibutuhkan oleh pemilik bisnis agar perusahaan bisa mendapatkan verifikasi dari penyedia kepatuhan contohnya ISO 27001, PCI DSS, HIPAA dan GDPR.
Kapan Perusahaan Membutuhkan Test Vulnerability?
Anda dapat melakukan uji vulnerability assessment jika perusahaan Anda membutuhkan sertifikasi ataupun memang sedang fase recovery dari serangan siber. Berikut ini adalah alasan kenapa Anda harus segera melakukan uji vulnerability
- Sudah Selesai Menambahkan Sistem IT
Ketika perusahaan Anda sudah selesai menambahkan sistem IT yang mencakup penambahan server, rilis aplikasi, sudah selesai setting jaringan, test vulnerability dapat segera dilakukan untuk mencegah kebocoran sistem karena setting perangkat baru.
- Setelah Melakukan Perubahan Sistem
Perubahan setting sistem keamanan, update aplikasi, migrasi server, maupun perubahan setting jaringan dapat membuka celah keamanan, dengan melakukan tes VA, celah yang timbul karena perubahan sistem dapat segera ditutup.
- Sebelum Aplikasi atau Website Dipublikasikan
Aplikasi web yang baru dirilis ke public memiliki risiko celah yang tersembunyi. Fungsi dari uji tes vulnerability assessment adalah sesegera mungkin menemukan celah tersembunyi tersebut dan sesegera mungkin menutupnya sebelum dimanfaatkan orang yang tidak bertanggung jawab.
- Setelah Ditemukan Celah Keamanan Berbahaya
Jika tim internal menemukan celah baru dengan risiko tinggi, uji assessment akan membuka dengan jelas seberapa besar tingkat risikonya.
Hasilnya uji test dapat Anda pakai untuk melakukan tindakan remediation contohnya membatasi akses atau menerapkan kontrol keamanan tambahan.
- Sebelum Melakukan Audit Compliance
Sebelum pihak compliance melakukan uji coba VAPT, sebaiknya perusahaan Anda melakukan uji VA terlebih dahulu, agar persyaratan compliance mudah terpenuhi.
Sehingga ketika pihak penyedia compliance menguji keamanan sistem, Anda tidak perlu takut memiliki banyak celah keamanan, karena dari tim sudah menutupnya celah-celah tersebut.
- Setelah Terjadi Insiden Keamanan
Setelah terjadi serangan siber, sebaiknya Anda segera melakukan tes VA untuk menghindari pemasangan backdoor oleh orang yang tidak bertanggung jawab. Selain itu, celah-celah yang dimanfaat dari serangan seperti celah SQL dan XSS dapat ditutup dengan segera.
Siapa Saja Yang Dapat Melakukan Pengujian?
Untuk melakukan test vulnerability dapat dilakukan oleh tim internal maupun penyedia layanan pihak ketiga. Untuk mendapatkan hasil terbaik, sebaiknya tester harus memiliki sertifikasi khusus .
1. Tim Security Internal
Perusahaan yang memiliki tim cybersecurity internal tentu dapat melakukan assessment secara mandiri. Kelebihan tim internal adalah sudah memahami seluk beluk infrastruktur perusahaan.
Dengan tim internal uji test vulnerability dapat dilakukan kapan saja tanpa harus bekerjasama dengan penyedia layanan pihak ketiga. Namun, kemampuan tim internal harus disesuaikan dengan kerumitan dan scope assessment, jangan sampai mengandalkan tim internal yang tidak memiliki sertifikasi, karena hasilnya tentu tidak kredibel.
2. Security Specialist
Pengujian celah keamanan juga dapat dilakukan orang dengan kemampuan security specialist yang memiliki sertifikasi tertentu.
Jika memiliki tim security specialist, Anda dapat meminta mereka untuk melakukan pemeriksaan uji keamanan sistem secara terarah, contohnya melakukan scanning dan menentukan vulnerability ringan untuk diperbaiki.
3. Konsultan dan Penyedia Jasa Vulnerability assessment
Anda dapat bekerja sama dengan penyedia jasa vulnerability assessment untuk melakukan assessment untuk mendapatkan hasil yang memuaskan dan lebih terarah.
Selain itu, Anda akan mendapatkan perspektif yang lebih luas dari pihak eksternal. Penyedia layanan akan menentukan scope assessment, menganalisis temuan dengan lebih detail, membuat laporan yang terarah, dan bertanggung jawab memberikan rekomendasi perbaikan.
Kesimpulan
Jadi, apa itu vulnerability assessment? Vulnerability assessment merupakan proses identifikasi sistem keamanan sebuah web, aplikasi, jaringan dan server yang dilakukan agar pemilik sistem mengetahui apakah memiliki celah yang bisa menjadi serangan siber atau tidak.
Proses Vulnerability Assessment ini perlu dilakukan secara rutin setiap 6 bulan sekali minimal. Ini penting dilakukan, bertujuan untuk menjaga web dan aplikasi serta jaringan yang digunakan tetap aman dan terjaga dari tindak kejahatan cyber.