Penyedia anti virus Kaspersky sudah memblokir lebih dari 36 ju.ta serangan siber di Indonesia sepanjang tahun 2024. Meskipun data ini menunjukkan penurunan sebanyak 29,44% namun, jika dibandingkan dengan tahun 2023, Indonesia tetap berada di peringkat ke-71 dalam hal serangan cyber. Untuk itu Anda perlu mengetahui apa saja pentingnya dan bagaimana cara penerapan cyber security
Apa itu Cyber Security
Cyber security atau keamanan siber adalah rangkaian praktik dan proses untuk melindungi sistem komputer, jaringan, dan data dari serangan atau pencurian data dari orang yang tidak dikenal. Hal Ini melibatkan perangkat keras, perangkat lunak, serta data digital dalam melakukan tindakan penangkalan. Keamanan siber adalah cara penting dalam melindungi sistem dari ancaman pencurian. Untuk itu dibutuhkan penerapan enkripsi, firewall, dan autentikasi dua langkah (2FA) agar sistem perusahaan tidak bisa di bobol oleh orang yang tidak bertanggung jawab.
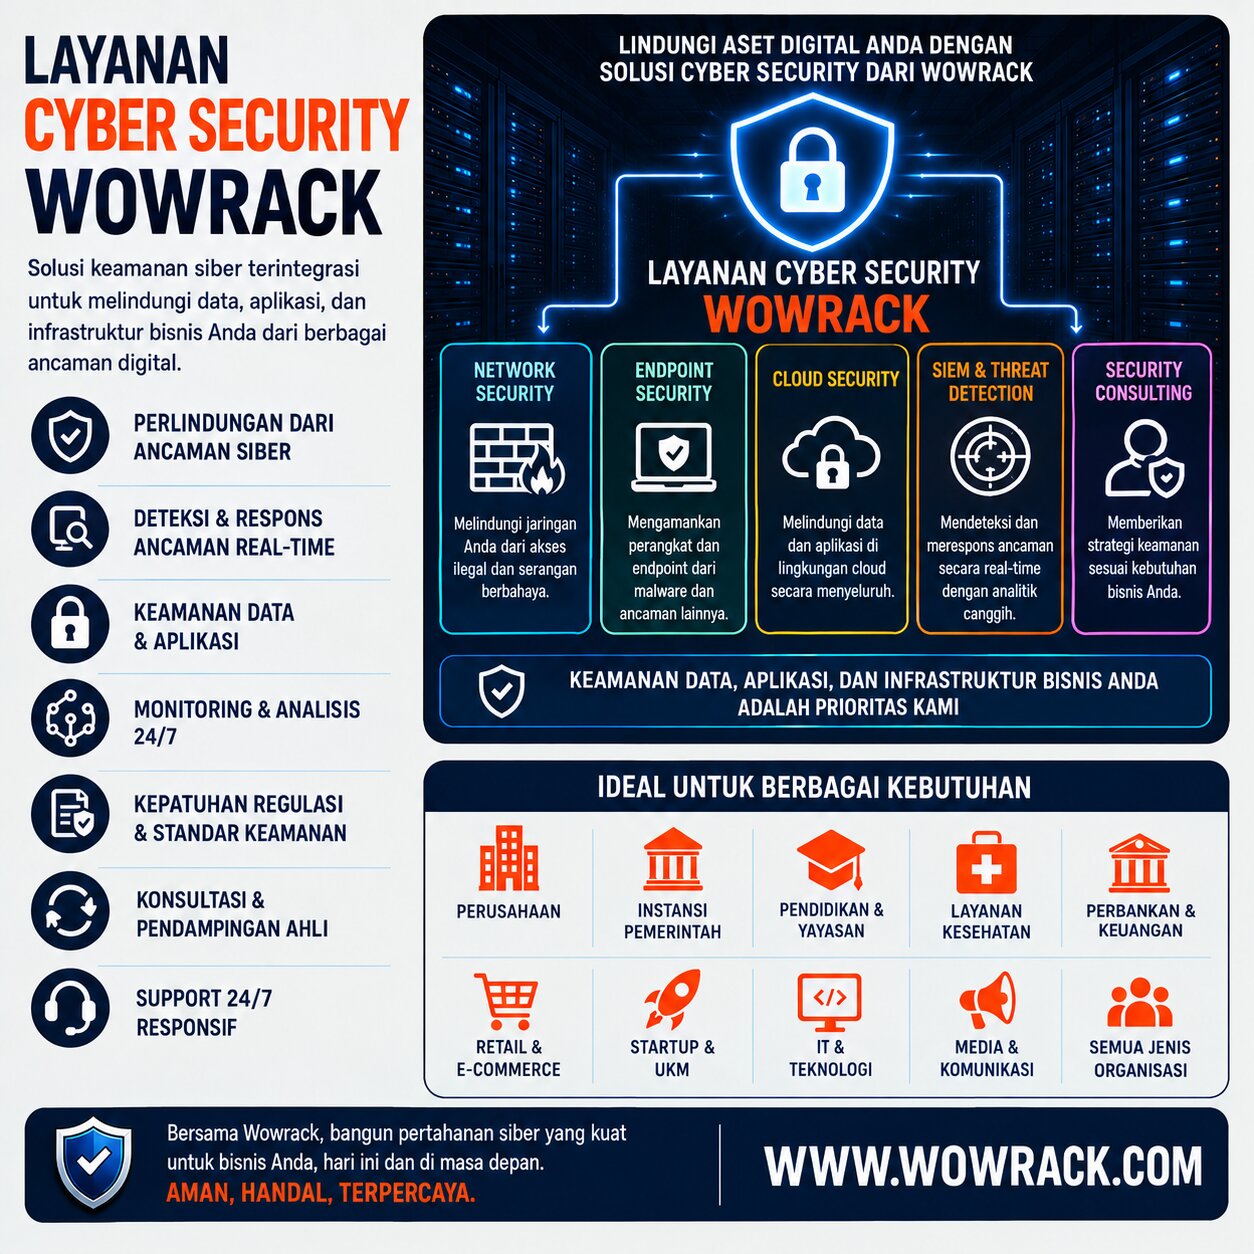
Apa Fungsi Cyber Security?
Fungsi dari cyber security adalah guna melindungi infrastruktur IT yang mencakup server, jaringan, aplikasi, perangkat, dan data dari berbagai macam ancaman siber.
Dalam penerapan pada kehidupan sehari-hari, keamanan siber tidak hanya fokus pada pencegahan saja, tetapi juga memperkuat keamanan sistem IT, memberi ilmu kepada karyawan di dalam perusahaan terkait keamanan siber dan membangun sistem yang kuat menghadapi serta merespon ancaman.
Berikut ini adalah fungsi dari cyber security bagi perusahaan maupun personal.
1. Melindungi Data
Data merupakan aset terpenting bagi perusahaan. Salah satu fungsi membuat keamanan siber yang baik dan benar adalah untuk melindungi data perusahaan, data pelanggan, informasi keuangan, hingga informasi yang bersifat rahasia dijaga dari pencurian.
Cara melindungi data ada berbagai macam caranya, diantaranya adalah membuat enkripsi pada data, membuat sistem access control, melakukan backup secara teratur, dan membuat sistem data loss prevention.
2. Mencegah Akses Tidak Sah
Pada aturan keamanan siber, ada beberapa mekanisme terkait akses data, aturan ini juga diatur dalam undang-undang UU PDP, sehingga tidak semua pengguna boleh mengakses data perusahaan. Dengan adanya aturan cyber security maka dibuatlah aturan pengguna atau perangkat tertentu yang dapat mengakses data sensitif.
Untuk itu dibuatlah aturan identity and access management (IAM) dan role-based access control (RBAC).
3. Mencegah Serangan Siber
Serangan siber semakin marak di Indonesia, salah satu serangan yang paling sering ditemukan saat ini adalah malware dan phising.
Dengan adanya cyber security dapat menjadi benteng pertahanan kedua dari serangan siber, tentu yang pertama adalah edukasi kepada karyawan terkait kesalahan klik link phising maupun menginstall malware.
4. Menjaga Ketersediaan Sistem
Keamanan siber tidak hanya berfokus pada menjaga kerahasiaan data perusahaan saja, tetapi juga bertanggung jawab terkait availability alias ketersediaan akses ketika dibutuhkan.
5. Melindungi Infrastruktur IT
Keamanan siber juga harus dapat melindungi Infrastruktur perusahaan yang mencakup hardware dan software, diantaranya dari segi hardware seperti server, platform endpoint (laptop dan handphone), melindungi perangkat jaringan, dan dari segi software seperti layanan cloud, aplikasi VM, Docker, website, API dan semacamnya.
6. Mendukung Business Continuity
Business continuity adalah bagaimana agar bisnis tetap dapat berjalan meskipun beberapa layanan terhenti akibat serangan siber.
Jika sistem tidak dapat digunakan akibat serangan siber, perusahaan berpotensi mengalami kerugian besar akibat kehilangan produktivitas, untuk itu cyber security adalah bagian dari strategi penting untuk membuat business continuity berjalan dengan baik.
7. Membantu Memenuhi Compliance
Perusahaan tertentu memiliki kewajiban untuk memenuhi persyaratan yang dibuat oleh pemerintah, seperti lokasi data center harus lokal, ada sistem backup dan disaster recovery dan yang paling penting adalah aturan terkait keamanan data perusahaan, karena menyangkut data sensitif dari pengguna.
Dengan penerapan cyber security yang baik seperti memenuhi aturan lolos pengujian pentest, maupun vulnerability assessment maka akan mendapat sertifikasi seperti ISO 27001.
Bagaimana Cara kerja Cyber Security
Cara kerja dari keamanan siber adalah proses berkelanjutan untuk mengenali risiko serangan, melindungi, mendeteksi serangan, menangani insiden, dan harus dapat memulihkan sistem akibat serangan siber.
Cyber security bekerja tidak hanya saat terjadi serangan siber saja, melainkan pembuatan sistem mitigasi keamanan hingga perbaikan sistem karena serangan siber.
Menurut NIST, cara kerja dari Cyber security adalah membantu organisasi agar dapat memahami, menilai, menentukan prioritas, dan mengelola risiko keamanan siber secara terstruktur.
Secara sederhana, alurnya kerjanya adalah Identify, Protect, Detect, Respond dan Recover
1. Identify (Mengidentifikasi Risiko)
Tahap mengidentifikasi resiko adalah mencatat seluruh aset, sistem, data, perangkat, dan proses bisnis yang harus dilindungi.
Contoh penerapannya adalah perusahaan melakukan vulnerability assessment pada server, jaringan dan sistem yang memiliki potensi ancaman.
2. Protect (Pencegahan dan Perlindungan)
Setelah mengidentifikasi risiko selanjutnya adalah memberikan perlindungan, dapat dengan aplikasi (software) dapat dari pembuatan sistem keamanan pada perangkat endpoint dan pembuatan sistem backup data yang dapat di rollback kapan saja.
Berikut ini adalah contoh dari sistem perlindungan (protect)
- Firewall
- Access control
- Multi-Factor Authentication (MFA)
- Encryption
- Endpoint protection
- Network segmentation
- Patch management
- Backup
NIST menjelaskan fungsi perlindungan mencakup penerapan dan pengelolaan akses.
3. Detect (Mendeteksi Serangan)
Setelah identifikasi, pencegahan dan perlindungan sudah dikerjakan, maka tugas selanjutnya adalah pembuatan sistem pendeteksi aktivitas-aktivitas mencurigakan
Contohnya alat pendeteksi serangan antara lain
- Network-based IDS (NIDS)
- Host-based IDS (HIDS)
- Security Information and Event Management (SIEM)
- SOAR
Sistem ini akan mendeteksi aktivitas berikut
- Percobaan login yang mencurigakan
- Percobaan akses ke sistem secara berulang dan gagal
- Datangnya traffic dengan jumlah yang tidak normal
- Malware
- Perubahan file mencurigakan
- Aktivitas akun yang tidak sesuai pola
Cakupan dari deteksi adalah monitoring sistem, analisis terhadap aktivitas berbahaya berpotensi menjadi serangan siber.
4. Respond (Merespon Insiden)
Jika serangan siber berhasil dideteksi oleh tim melalui alat pendeteksi, selanjutnya Anda harus melakukan tindakan merespon insiden guna mencegah kerusakan pada sistem perusahaan.
Prosesnya respon insiden antara lain
- Mendeteksi.
- Menganalisa.
- Selanjutnya menghentikan serangan dengan cara mengunci ancaman agar tidak meluas .
- Mitigation agar tidak ada dampak dari serangan siber.
5. Recover (Pemulihan Sistem)
Setelah insiden dapat direspon dengan baik, tahap berikutnya adalah memulihkan sistem yang terdampak.
Pemulihan sistem dapat dilakukan dengan cara
- Restore backup
- Pemulihan server
- Pemulihan aplikasi
- Pemulihan data
- Melakukan validasi sistem sebelum kembali digunakan
Kenapa Membutuhkan Jasa Cyber Security?
Serangan siber di Indonesia saat ini sudah banyak meresahkan penduduk dan perusahaan, salah satu contohnya adalah pencurian data KTP (kartu tanda penduduk) oleh sebab itu Cyber security di Indonesia memainkan peran penting dalam melindungi sistem informasi, jaringan, dan data dari pengguna di Indonesia dari berbagai ancaman siber. Berikut adalah beberapa alasan mengapa keamanan siber sangat penting bagi pengguna di Indonesia
1. Melindungi Data Pribadi
Dalam era di mana data pribadi adalah emas di era digital, perlindungan terhadap informasi pribadi seperti identitas, nomor kartu kredit, dan data pribadi seperti KTP lainnya menjadi sangat penting. Serangan siber (cyber attack) melakukan pencurian data pribadi dan identitas yang dapat memiliki konsekuensi serius bagi individu yang terkena dampak.
2. Melawan Serangan Malware
Cyber security Indonesia dapat melawan serangan jenis malware antara lain virus, worm, dan trojan. Untuk itu keamanan siber (cyber security) akan melakukan identifikasi, pencegahan, dan penghapusan malware untuk melindungi sistem dan data dari pencurian.
3. Melindungi Identitas Digital
Identitas digital, seperti kata sandi dan informasi login perlu dijaga dengan baik. Keamanan siber dapat melindungi identitas digital individu dan perusahaan dengan beberapa metode yang berguna untuk mengurangi resiko pencurian identitas digital.
Contoh Pengaplikasian
Cyber security di Indonesia memiliki banyak elemen-elemennya, antara lain
Network security
Network security adalah perlindungan yang berguna untuk mencegah akses yang tidak sah ke dalam jaringan server atau sistem, Network security dapat melakukan setting untuk mencegah dari penyalahgunaan program yang masuk kedalam jaringan, selain itu network security juga dapat memodifikasi jaringan komputer dan resource agar tidak ada vulnerability atau celah sistem. Ada banyak cara yang bisa dipakai untuk meningkatkan keamanan jaringan, antara lain ialah Email security, Wireless security, Firewall dan Antivirus.
Cloud security
Cloud Security adalah elemen keamanan yang bertindak melindungi data yang ada di sistem cloud, biasanya ancaman yang sering tersebut adalah pencurian layanan, pencurian data, dan penyalahgunaan data. Penerapan cloud security sangat penting bagi penyedia layanan cloud untuk dapat melindungi data sensitif pelanggan. Oleh sebab itu, Anda perlu harus lulus berbagai prosedur keamanan terlebih dahulu, dengan begitu segala bentuk kejahatan dapat diminimalisir.
Information security
Information Security yang sering disingkat sebagai IS ialah elemen keamanan siber untuk mencegah terjadinya tindakan illegal, gangguan atau modifikasi informasi secara tidak sah. Beberapa informasi penting yang sering jadi target kejahatan antara lain rekening bank, Email, username dan password login, profil di media sosial dan masih banyak yang lain.
Disaster recovery planning
Disaster recovery planning adalah teknik yang dilakukan perusahaan untuk mengatasi ancaman, baik ancaman dari bencana alam maupun dari ancaman siber. Rencana dari disaster recovery planning biasanya dalam bentuk dokumen formal yang terdiri dari berbagai informasi seperti administrasi, perangkat keras, budget dan teknologi yang di akan di gunakan.
Security Operations Center
Operational Security adalah layanan cyber security Indonesia untuk melindungi data pengguna yang rentan disalahgunakan, layanan ini pertama tama akan mengidentifikasi semua informasi penting yang masuk dan terkahir akan melindungi data tersebut dari berbagai serangan siber.
End-user education
End-user education adalah elemen terpenting dalam cyber security. Hal ini karena pengguna internet sangat sedikit yang memiliki pengetahuan terhadap cyber security sehingga pengguna tidak mengetahui jika datanya terancam dari serangan siber. Kebanyakan ancaman siber terjadi karena kurangnya pengetahuan dan kesadaran terhadap cyber security. Karena celah dari keamanan siber dapat terjadi melalui kecerobohan pengguna saat menyimpan data atau saat mendownload aplikasi.
Konsep Dasar Keamanan Siber
Konsep dasar dalam cyber security biasa disebut dengan triad keamanan, hal yang mencakup kerahasiaan, integritas, dan ketersediaan. berikut ini adalah penjelasan
Kerahasiaan
Kerahasiaan terhadap akses informasi kepada pihak yang tidak berwenang. Dalam konteks cyber security Indonesia, maka kerahasiaan ini mencakup data hanya dapat diakses oleh orang yang berhak.
Integritas
Integritas terkait dengan keaslian atau keotentikan data, artinya bahwa data tidak dimanipulasi oleh pihak lain selama proses penyimpanan atau pada saat proses pengiriman.
Ketersediaan
Ketersediaan adalah sumber daya atau layanan komputer selalu aktif dan bisa diakses saat dibutuhkan, ketersediaan ini mencakup dari jenis layanan, dan berkaitan erat dengan SLA.
Apa Saja Jenis Cyber Security?
Jenis-jenis cyber security adalah cara yang terukur dan menggunakan berbagai teknologi agar dapat melindungi sistem dari serangan siber. Cakupan dari jenis-jenis keamanan siber antara lain
-
Network Security (keamanan jaringan)
Network security adalah upaya untuk melindungi jaringan dari berbagai jenis aktivitas berbahaya. Keamanan jaringan ini cakupannya adalah jaringan pada perusahaan, koneksi internet yang digunakan karyawan, perangkat keras jaringan (router dan switch) hingga jaringan komunikasi antar server.
-
Application Security
Application security adalah perlindungan aplikasi dari berbagai macam serangan siber, tahap preventif harus dilakukan sejak proses pengembangan aplikasi hingga saat aplikasi dapat digunakan.
Contohnya layanan application security antara lain vulnerability assessment, penetration testing, patching dan Web Application Firewall (WAF)
Tujuannya dari keamanan aplikasi adalah menghindari celah keamanan yang dapat digunakan penyerang masuk ke aplikasi.
-
Endpoint Security
Endpoint security adalah tata cara perlindungan untuk melindungi perangkat yang digunakan karyawan jika terhubung ke sistem perusahaan, contoh perangkat endpoint adalah laptop, desktop, workstation, dan server.
Perangkat endpoint harus dilindungi, karena salah satu jalur masuk malware yang dapat merusak seluruh sistem Anda. Karena itu, perusahaan harus menggunakan teknologi keamanan siber seperti endpoint detection and response (EDR), antivirus, anti-malware dan endpoint monitoring, data loss prevention.
-
Cloud Security
Lingkungan cloud adalah salah satu jenis cyber security, yaitu cloud security. Jenis ini berfokus melindungi seluruh sistem cloud yang mencakup infrastruktur, aplikasi, workload, dan data didalamnya.
-
Data Security
Data security seperti namanya yaitu berguna untuk melindungi data perusahaan agar tidak dapat diakses oleh pihak external sembarang, sehingga tidak mudah diubah sembarangan bahkan harus terlindungi dari kehilangan, perlindungan harus terus dilakukan pada data yang sedang disimpan maupun pada data yang sedang dikirim melalui jaringan.
Bagi perusahaan keamanan data sangatlah penting karena dampaknya sangat besar, apalagi jika perusahaan yang menyimpan data pelanggan, informasi akun keuangan seperti kartu kredit, sehingga harus dijaga dengan sangat ketat.
-
Access Management
Pembuatan access management (IAM) berfungsi untuk mengatur siapa saja yang dapat mengakses sistem tertentu serta mengatur hak akses
IAM mencakup beberapa tata cara, antara lain
- User authentication
- Authorization
- Role-Based Access Control (RBAC)
- Multi-Factor Authentication (MFA)
- User provisioning dan deprovisioning
Dengan IAM, perusahaan dapat memberikan akses sesuai aturan berdasarkan kebutuhan pengguna, semua orang dalam perusahaan memiliki hak akses yang berbeda-beda satu dengan yang lain.
Contoh-Contoh Ancaman Siber
Setelah mengetahui penjelasan dari cyber security, Anda akan mengetahui lebih dalam tentang ancaman cyber security yang sering terjadi saat ini.
1. Malware
Malware adalah salah satu jenis virus yang bekerja dengan cara menyusup ke dalam sistem komputer. Malware bisa menyebar melalui situs web yang tidak memiliki enkripsi seperti SSL, Ada beberapa jenis malware yang fungsinya meniru aplikasi sehingga pengguna akan mengunduhnya tanpa dia sadari, setelah di download, malware ini akan merusak sistem yang ada di komputer Anda.
2. Ransomware
Ransomware adalah malware yang bekerja mengenkripsi file sehingga file tersebut tidak dapat diakses. Ransomware ini bisa menyebar melalui email dan juga jaringan yang sudah dimanipulasi oleh para hacker. Untuk mengembalikan file yang sudah terkena ransomware, Anda harus menebus sejumlah uang.
3. Phishing
Phishing adalah ancaman siber berupa email palsu yang mencoba menipu penerima agar memberikan informasi penting. Serangan phising biasanya memakai nama email yang mirip dengan lembaga keuangan atau layanan online. Untuk itu Anda harus mengecek secara detail email yang datang, dan Anda harus berhati hati ketika melakukan klik pada file yang dikirim melalui email. Untuk itu gunakan layanan uji coba phising untuk melindungi bisnis Anda
4. Serangan DDoS
Serangan DDos bisa membuat website Anda tidak bisa merespons permintaan karena bandwidth jaringan penuh dengan file file yang memberatkan jaringan, jika website atau sistem Anda terkena DDoS, website akan Anda tidak dapat diakses beberapa waktu.
5. Man-in-the-Middle
Man in the Middle adalah serangan siber yang bertujuan untuk menyadap data yang dikirimkan melalui jaringan. Serang siber ini biasa terjadi jika Anda mengakses jaringan yang dipakai oleh banyak orang sekaligus, Penyerang akan melacak data yang dikirimkan melalui internet dan jika data itu penting, pencuri akan menggunakan data itu untuk disalahgunakan
Contoh Kasus-Kasus Serangan Siber
Berikut beberapa contoh kasus serangan siber yang pernah terjadi di Indonesia
1. Peretasan Website Universitas Indonesia (UI)
Universitas Indonesia pernah pernah mengalami kejahatan cyber yang menyebabkan gangguan layanan. Serangan siber ini benar-benar merusak reputasi kampus UI sebagai kampus terkenal di Indonesia. Serangan siber ini bisa menjadi contoh agar setiap institusi pendidikan harus meningkatkan keamanan situs mereka masing masing.
2. Pencurian Data di Tokopedia
E-commerce seperti Tokopedia pernah mengalami pencurian data akibat ulah orang tak bertanggung jawab. Marketplace ini data para pengguna dicuri antara lain data yang dicuri adalah nama lengkap, tempat tanggal lahir, email, nomor telepon, password hingga aktivitas transaksi Namun marketplace hijau ini langsung bertindak cepat dengan mengubah kata sandi dengan segera serta berhasil mengamankan kata sandi dan data pembayaran pengguna.
3. Perang Hacker Indonesia dengan Australia
Pada tahun 2013, pernah terjadi kehebohan di dunia hacker, pada tahun 2013 hacker antara Indonesia dengan Australia memulai peperangan. Dimulai dari sekelompok peretas Indonesia yang melabeli diri dengan sebutan ‘Indonesian Cyber Army’ meretas web (ASIS) Australian Secret Intelligence Service Hal ini sebenarnya bentuk respon para hacker Indonesia atas kejahatan mata-mata yang dilakukan oleh pihak pemerintah Australia pada Indonesia.
4. Peretasan Aplikasi Tes Covid
Selanjutnya peretasan aplikasi pendeteksi Covid-19. Kasus ini sudah merugikan kurang lebih 1 juta pengguna aplikasi (eHAC) Electronic Health Alert Card. Aplikasi ini menyimpan banyak data pribadi yang sangat penting seperti hasil tes Covid-19 dan lain lainya.
5. Bank Syariah Indonesia yang Diserang Ransomware
Tahun 2023 BSI atau bank syariah Indonesia terkena ransomware. Serangan ini sangat fatal dan membuat para nasabah tidak bisa melakukan transfer dan menarik uangnya selama 5 hari. Dampak dari ransomware ini benar-benar merusak kepercayaan public dan beberapa hari saham bank BSI turun drastis.
Kesimpulan
Dengan banyaknya jumlah serangan siber di Indonesia, keamanan data menjadi hal yang perlu difokuskan oleh bisnis IT saat ini. Untuk itu Wowrack hadir bukan hanya sebagai penyedia layanan keamanan siber, tapi sebagai penyelesaian masalah untuk perusahaan. Wowrack dapat membantu apapun kebutuhan bisnis Anda terkait layanan cyber security. Dengan pengalaman lebih dari 20 tahun, kami sudah membantu banyak bisnis mengatasi berbagai macam serangan siber.