Penetration testing (pentest) adalah proses pengujian sistem aplikasi, jaringan, server dan API, dengan tujuan untuk menguji celah keamanan dengan serangan siber asli sebelum dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Dengan menyewa jasa penetration testing (jasa pentest) Anda jadi tahu seberapa nilai keamanan sistem saat ini, dan jika ada yang perlu diperbaiki, hasil dari jasa pentest ini dapat Anda gunakan sebagai dasar perbaikan sistem.
Karena itu, melakukan uji penetration testing adalah salah satu langkah terbaik dalam meningkatkan keamanan sistem IT.
Apa Itu Penetration Testing (Pentest)?
Penetration testing adalah pengujian keamanan guna mengevaluasi celah keamanan yang sudah ditemukan oleh pengujian vulnerability pada aplikasi, jaringan, server dengan cara simulasi serangan nyata namun terkontrol tidak sampai merusak sistem.
Pentest, atau penetration testing harus dilakukan oleh orang bersertifikasi keamanan siber, minimal memiliki sertifikasi CEH, dengan ruang lingkup dan izin yang telah ditentukan.
Tujuan dari dilakukan tes ini adalah menemukan vulnerability sekaligus mengetahui apakah celah tadi dapat dieksploitasi lalu tim menentukan bagaimana dampaknya terhadap sistem, apakah biasa saja atau berbahaya.
Hasil dari pengujian penetration testing digunakan untuk melakukan perbaikan sistem dan dapat digunakan sebagai syarat memenuhi aturan sertifikasi (compliance).

Manfaat Melakukan Penetration Testing?
Banyak perusahaan di Indonesia tidak menyadari pentingnya penetration testing ini, sampai akhirnya mereka mengalami serangan siber yang merugikan.
Padahal, ancaman hacker terus berkembang dan semakin banyak. Inilah alasan mengapa jasa pentest sangat dibutuhkan oleh perusahaan di berbagai sektor industri.
Fungsi dari jasa konsultan penetration testing antara lain
1. Mendeteksi celah tersembunyi
Umumnya, aplikasi yang kita gunakan saat ini memiliki celah keamanan yang apabila dimanfaatkan oleh hacker, dapat menimbulkan kerugian untuk kita. Fungsi dari jasa pentest pada situasi ini adalah melakukan pengujian pada aplikasi, jaringan, dan infrastruktur IT Anda untuk menemukan titik lemah sebelum disalahgunakan oleh hacker.
Dengan cara pengujian seperti black box, white box, dan gray box testing, kami dapat mensimulasikan serangan guna mengetahui celah yang sebelumnya tidak terdeteksi.
2. Mencegah Serangan Siber
Ada banyak kerugian yang dapat diakibatkan oleh serangan siber, seperti kerugian keuangan dan reputasi.
Dengan menyewa jasa pentest, perusahaan Anda akan segera dapat mengetahui celah yang dapat digunakan oleh hacker lebih awal, yang kemudian bisa Anda ambil tindakan pencegahannya. Hasil tes penetrasi dapat menjelaskan di mana saja peluang sistem Anda bisa diretas oleh hacker.
3. Mematuhi Regulasi Pemerintah
Banyak perusahaan membutuhkan jasa penetration testing, karena terkait dengan aturan regulasi pemerintah Indonesia, terutama yang berhubungan dengan data penting seperti perbankan, e-commerce, dan layanan cloud computing.
4. Mendapat Solusi Perbaikan
Setelah mendapatkan celah keamanan, hasil dari penetration testing dapat digunakan untuk mengetahui informasi tingkat risiko dari celah tersebut, dan rekomendasi perbaikan. Tim IT internal dapat langsung memperbaiki temuan-temuan tadi.
5. Menjaga Reputasi Perusahaan
Kebocoran data akibat ketidaktahuan tim internal jika ada celah keamanan dapat merusak reputasi perusahaan akibat hilangnya kepercayaan pelanggan. Sehingga cara pencegahannya adalah melakukan uji penetration testing, agar celah tidak sampai menjadi serangan.
6. Menghemat Biaya Jangka Panjang
Menemukan dan memperbaiki celah keamanan biayanya lebih murah dibandingkan kehilangan data penting akibat serangan siber, belum lagi jika Anda terkena ransomware maka biaya tebusan bisa sampai ratusan juta hingga miliaran. Alangkah baiknya membayar jasa pentest yang tidak seberapa dibanding harus kehilangan data maupun kerusakan sistem akibat peretas.
Fungsi Uji Coba Pentest
Tujuan dari dilakukannya Pentest ini adalah untuk menemukan kerentanan dalam sistem perusahaan. Kerentanan yang telah ditemukan nantinya akan dievaluasi dan dicari tahu solusinya
Manfaat dari dilakukannya pentest untuk sebuah bisnis adalah sebagai berikut:
1. Menemukan Vulnerability
Vulnerability atau celah keamanan adalah jalan masuk bagi seorang hacker untuk melakukan serangan siber
Jika celah ini dibiarkan akan memberikan kerugian besar bagi perusahaan Anda. Oleh karena itu, pentingnya melakukan pentest adalah sesegera mungkin menemukan vulnerability agar tim IT bisa segera menutup celah tersebut.
Dengan melakukan pentest dan menemukan vulnerability lebih awal, perusahaan dapat menerima 2 keuntungan
- Perusahaan bisa dengan cepat mengetahui celah keamanan dan segera mengambil keputusan untuk menghindari serangan sesungguhnya.
- Mendapatkan pengetahuan tentang bagaimana kerentanan tersebut bisa dieksploitasi oleh penyerang dan apa dampaknya terhadap sistem nantinya.
Sehingga, perusahaan Anda bisa melakukan tindakan preventif lebih awal dan bisa meminimalkan kerugian yang ditimbulkan oleh para orang yang tidak bertanggung jawab.
2. Mencegah Kehilangan Data
Mencegah lebih baik daripada mengobati, dalam hal kehilangan data tentu setiap perusahaan tidak ingin mendapatkan masalah ini. Oleh sebab itu pentingnya melakukan pentest secara teratur jika Anda ingin meluncurkan sistem baru.
Penetration testing (pentest) adalah cara terbaik untuk meminimalkan risiko kehilangan data. Dengan uji coba ini, perusahaan bisa membuat sistem yang lebih baik. Tak cuma itu saja setelah dilakukan uji coba penetration testing, perusahaan Anda akan mengetahui jika terjadi kehilangan data, bagaimana selanjutnya akan bertindak.
Baca juga: Mengenal Apa itu Cyber Security Awareness
3. Patuh Terhadap Aturan Negara
Manfaat pentest selanjutnya adalah agar perusahaan anda selalu patuh pada aturan regulasi pemerintah Indonesia yang berlaku saat ini.
Patuh terhadap aturan regulasi pemerintah adalah hal yang penting jika Anda berbisnis di Indonesia, karena sangat terkait dengan integritas data, keamanan sistem, dan agar perusahaan Anda tidak terkena sanksi dari pemerintah.
Melalui tes penetrasi ini, perusahaan Anda bisa mendapatkan sertifikasi untuk memenuhi aturan persyaratan regulasi di Indonesia seperti
- PCI-DSS untuk perusahaan yang memiliki sistem pembayaran kartu kredit di website.
- RBI-ISMS untuk keamanan data bank dan lembaga keuangan.
- SOC 2 untuk organisasi yang menjual layanan.
- ISO 27001 untuk organisasi yang membutuhkan sertifikasi keamanan data.
- HIPAA untuk organisasi yang terkait dengan kesehatan.
- 4. Melatih Tim Keamanan
Melakukan pentest adalah salah satu bentuk latihan bagi tim IT perusahaan Anda. Dengan test ini, tim Anda bisa bagaimana selanjutnya membuat sistem yang baik agar tidak terjadi vulnerability dan menambah pengetahuan tim IT saat menghadapi serangan siber secara langsung.
5. Mendapatkan Pengetahuan Serangan Siber
Saat pengujian pentest, para profesional yang memiliki sertifikasi pentest contohnya dari Wowrack akan mencoba semua cara yang biasa digunakan oleh para hacker. Maka dari itu, jika Tim IT Anda mau belajar dan memahami dengan baik tentang ancaman-ancaman yang sudah dilakukan, maka sistem keamanan perusahaan Anda akan lebih baik karena tim IT Anda sudah mengetahui bagaimana celah keamanan bisa terjadi pada sebuah sistem.
Harga pentest yang ada di Indonesia
-
-
Situs Web Mulai Rp10 juta
-
Jasa pentest mulai 10 juta untuk situs web untuk fitur sederhana. Pengujian mengidentifikasi celah keamanan, seperti konfigurasi yang kurang aman, kerentanan input. Cocok untuk bisnis yang ingin memeriksa situs web sebelum celah dimanfaatkan oleh pihak yang tidak bertanggung jawab.
-
-
Website Perusahaan Skala Menengah Mulai Rp15 juta
-
Ditujukan untuk website perusahaan dengan banyak halaman, formulir, dan data besar. Pengujian mencakup pemeriksaan area yang lebih luas untuk menemukan kerentanan yang dapat membahayakan data, layanan, dan aktivitas operasional.
-
-
Aplikasi Web dengan Login & Banyak Fitur Mulai Rp30 juta
-
Cocok untuk aplikasi web yang memiliki sistem transaksi di dalamnya. Pengujian berfokus pada risiko seperti akses tanpa izin, kelemahan autentikasi, penyalahgunaan hak akses, dan kerentanan pada alur bisnis aplikasi.
Apa Saja Ruang Lingkup Penetration Test?
Penetration testing bertujuan guna menemukan kelemahan keamanan pada sistem. Test ini memiliki ruang lingkup yang berbeda-beda tergantung aset yang ingin diuji. Berikut ini adalah ruang lingkup dari uji pentest
1. Web Application
Tujuan dari dilakukannya pentest pada web application adalah guna menemukan celah yang pada website, contohnya jika website perusahaan memiliki banyak sekali landing page, blog artikel dan sistem pembayaran, tentu dari semua url ada salah satu url yang memiliki celah keamanan. Pengujian ini mencakup
- Autentikasi dan login
- Otorisasi dan kontrol akses
- Session management
- Input validation
- Uji SQL Injection
- Uji Cross-Site Scripting (XSS)
- Cross-Site Request Forgery (CSRF)
- File upload dan file handling
- Security misconfiguration
- Information disclosure
- Business logic
- API yang digunakan oleh aplikasi web
2. Network Penetration
Network atau uji coba penetration testing pada jaringan guna menguji keamanan infrastruktur jaringan, cakupan pentest jaringan antara lain
- Port dan service yang terbuka
- Konfigurasi firewall
- Network service
- Sistem operasi dan server
- Perangkat jaringan seperti router dan switch
- Segmentasi jaringan
- Akses internal
- Kerentanan pada service dan protokol
- Kredensial dan konfigurasi yang lemah
Pengujian ini digunakan tim internal untuk mengetahui apakah penyerang dapat masuk ke jaringan perusahaan atau tidak, jika sudah masuk apakah peretas dapat berpindah dari satu sistem ke sistem lain atau apakah peretas dapat mengakses database atau tidak
3. API Penetration
API adalah Application Programming Interface yang menjadi penghubung antara aplikasi, server dan database, tujuan dari melakukan penetration testing pada API adalah apakah ada celah ketika sistem mengakses database dengan API, jika ada celah, seberapa bahaya celah tersebut akan diketahui dengan uji coba pentest.
- Autentikasi API
- Authorization dan access control
- Broken Object Level Authorization (BOLA)
- Input validation
- Rate limiting
- API key dan token
- JWT atau mekanisme session lainnya
- Manipulasi parameter
- Data exposure
- Injection
- Business logic
- Konfigurasi endpoint
Celah pada API sangat berbahaya untuk sistem, karena dapat mengizinkan peretas mengakses data yang seharusnya tidak dapat diakses oleh sembarang orang.
4. Cloud Pentest
Cloud penetration testing adalah pengujian sistem pada keamanan lingkungan cloud service, cakupannya antara lain infrastruktur, workload, storage, identity, dan layanan cloud yang digunakan organisasi.
Cakupan uji secara detail terkait cloud pentest antara lain
- Identity and Access Management (IAM)
- Permission dan privilege
- Konfigurasi storage
- Virtual machine dan workload
- Network security
- Security group atau firewall
- Exposed service
- Credential dan secret
- Konfigurasi container
- Cloud API
- Kesalahan konfigurasi resource
- Isolasi antar-environment
Cakupan cloud sangat luas, karena sistem cloud sendiri sama seperti server perusahaan,
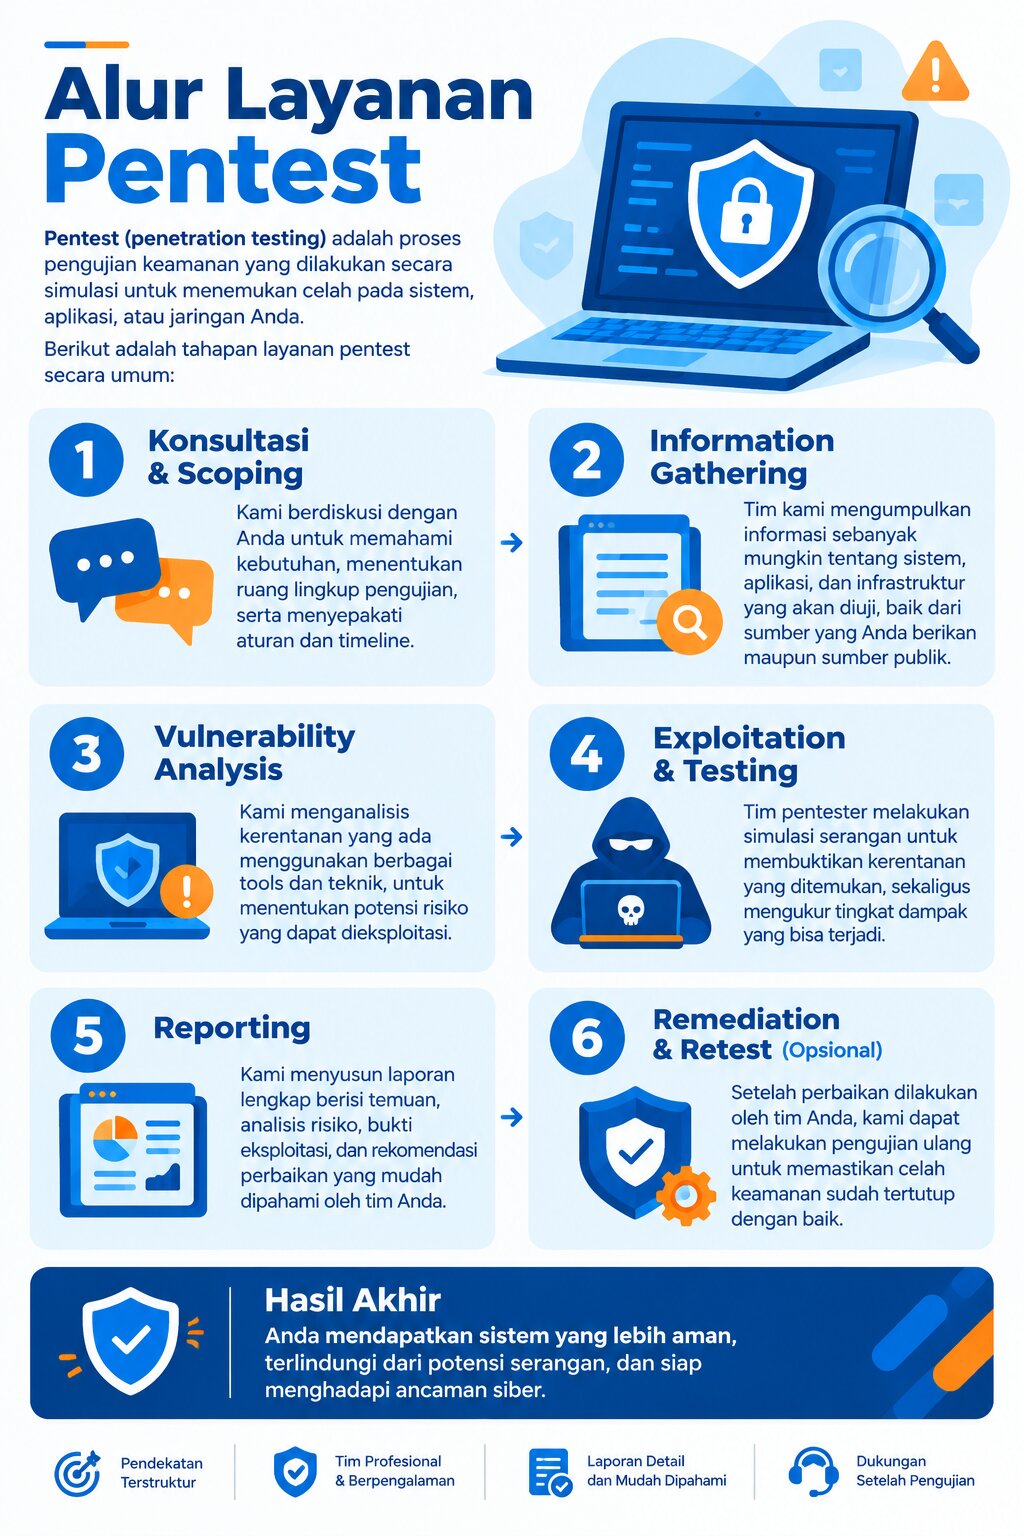
Tahap-Tahap Pengujian Penetration Testing
Terdapat beberapa tahap melakukan pentest. Berikut ini adalah langkah-langkah yang harus dilakukan saat melakukan penetration testing.
1. Planning
Tahap pertama yang harus dilakukannya saat melakukan pentest adalah fokus pada area apa saja yang akan diuji, serta goal apa yang diharapkan.
Pentest yang dilakukan dengan bantuan pihak ke 3 atau vendor seperti Wowrack, pasti akan ada proses penandatangan NDA (Non-Disclosure Agreement) untuk menjamin data perusahaan tidak akan dibocorkan oleh vendor. Setelah itu, perusahaan Anda harus mengatur jadwal untuk melangsungkan pentest saat semua tim IT perusahaan Anda siap.
2. Information Gathering
Information gathering adalah langkah para tester yang berpengalaman akan mengumpulkan informasi-informasi yang diperlukan untuk melangsungkan serangkaian test. Informasi ini mencakup, teknologi, platform, dan juga infrastruktur dari target.
Pada proses ini akan dilakukan dengan 2 metode yaitu pasif seperti OSINT – Open-Source Intelligence, dan juga aktif dengan melakukan scanning jaringan.
3. Scanning
Scanning atau pemindaian dilakukan untuk mengidentifikasi port yang terbuka, layanan yang berjalan, dan versi perangkat lunak. Langkah ini dilakukan untuk menemukan kerentanan yang telah diketahui sistem maupun aplikasi.
4. Gaining Access
Tahap "Gaining Access" dalam pentest adalah inti dari proses eksploitasi di mana pen tester berusaha masuk ke dalam sistem perusahaan Anda. Tim akan menjamin sistem keamanan akan diuji secara menyeluruh dan kerentanan yang ditemukan dapat langsung segera diperbaiki. Tools yang digunakan dalam tahap ini seperti Metasploit Framework, Burp suite, dan Hydra.
5. Eksploitasi (Exploitation)
Tahap ini merupakan proses inti penetration testing. Saat ini tim tester akan mencoba memanfaatkan celah yang sudah diidentifikasi sebelumnya. Tapi, selama tahap eksploitasi ini, tim wajib berhati-hati agar sistem tidak terjadi kerusakan, atau malah menyebarkan worm atau virus trojan yang bisa merusak sistem perusahaan.
6. Maintaining Access
Proses "Maintaining Access" (mempertahankan akses) adalah tahap dalam penetration testing (pentest) di mana tester berusaha menjaga akses yang sudah diperoleh agar dapat terus menguji dan mengumpulkan data lebih lanjut.
Tahap ini dilakukan untuk pengujian yang lebih mendalam. Pada tahap ini juga tester memastikan semua kerentanan yang sudah ditemukan akan diperbaiki secara lengkap dengan dokumentasinya.
7. Reporting
Tahap berikutnya adalah reporting. Pada tahap ini akan dilakukan analisa hasil test yang sudah dilakukan pada tahap-tahap sebelumnya.
Penetration tester akan menyusun laporan antara lain celah kerentanan yang sudah ditemukan, test apa saja yang telah dilakukan serta hasilnya apa saja, potensi dampak serangan, dan solusi memperbaiki sistem keamanan.
8. Remediation
Pada tahap ini akan dilakukan langkah-langkah penerapan solusi untuk memperbaiki celah keamanan yang telah ditemukan. Proses ini dilakukan dengan cara re-testing untuk mengetahui tes yang sudah dilakukan sudah bekerja dengan baik dan tidak merusak sistem, tak hanya itu saja, proses remediation juga akan langsung memperbaiki celah keamanan yang ada di sistem perusahaan.
Perbedaan Penetration Testing dan Vulnerability Assessment
Vulnerability assessment adalah uji coba untuk menganalisis, mengidentifikasi, dan mengelompokkan seberapa besar tingkat risiko kerentanan yang ada pada sistem server, jaringan, cloud maupun aplikasi website.
Uji vulnerability assessment dilakukan dengan menggunakan alat atau platform,
alat ini dapat digunakan untuk memonitoring sistem secara terus menerus, sehingga jika ada kerentanan, maka proses remediasi bisa segera dilakukan.
1. Cara Kerja
Vulnerability assessment menggunakan alat atau aplikasi guna pemindai sistem untuk mencari tahu di mana saja letak kerentanan pada sistem yang dipindai.
Sedangkan cara kerja penetration testing adalah menggunakan simulasi cyber attack nyata dari kerentanan yang sudah diketahui sebelumnya.
Kalau diambil kesimpulan, vulnerability assessment hanya mengecek apakah ada kerentanan, sedangkan pentest adalah uji coba serangan pada kerentanan yang sudah ditemukan.
2. Tujuan
Keduanya juga memiliki tujuan yang berbeda, jika vulnerability assessment bertujuan untuk membuat laporan terhadap kerentanan yang sudah ditemukan untuk diperbaiki (remediation) sedangkan tujuan penetration testing adalah memberikan umpan balik pada kerentanan yang ada pada sistem, apakah dapat ditembus atau tidak.
3. Hasil
Terakhir adalah hasil kerja dari keduanya, hasil dari uji coba vulnerability assessment adalah berbentuk laporan terhadap jumlah celah kerentanan dan tips perbaikan yang ditujukan pada tim internal perusahaan.
Sementara itu, hasil dari uji penetration testing adalah laporan serangan yang berhasil meretas sistem dan step by step proses penyerangan yang sudah dilakukan tim.
Apa Saja Alat Yang Digunakan Untuk Pengujian ?
Berikut adalah rekomendasi tools penetration testing yang paling berguna.
1. Kali Linux
Kali Linux adalah sistem open-source berbasis Debian yang dibuat untuk uji coba penetration testing dan uji coba SQLi. Beberapa fiturnya adalah
- Aksesibilitas tinggi
- Enkripsi disk penuh
- Dukungan untuk perangkat Android
- Kemampuan enkripsi pada Raspberry Pi
- Meskipun tool ini dapat berjalan di hardware, namun para ethical hacker lebih sering menggunakan
- mesin virtual pada OS X atau Windows.
2. Nmap (Network Mapper)
Nmap (Network Mapper) adalah alat keamanan yang sangat terkenal di kalangan para hacker. Nmap juga mampu memantau jaringan skala besar yang terdiri dari ratusan ribu perangkat.
Para ethical hacker menggunakan Nmap untuk :
- Mengidentifikasi perangkat yang terhubung
- Menemukan host aktif
- Mendeteksi port terbuka
- Mendeteksi potensi risiko keamanan
3. Metasploit
Metasploit adalah tools pentest yang banyak digunakan para hacker. Tools ini bisa menulis, testing, dan mengeksekusi exploit code.
Metasploit memiliki fitur untuk menguji kerentanan keamanan, menghitung jaringan, mengeksekusi serangan, dan menghindari deteksi dari cyber security.
4. Wireshark
Wireshark adalah alat network analyzer untuk membantu memantau traffic data. Dengan tools ini, pengguna dapat memperoleh informasi detail tentang data packets, dan network traffic activity. Tools ini kompatibel dengan banyak OS seperti Windows, Linux, macOS dan masih banyak lagi.
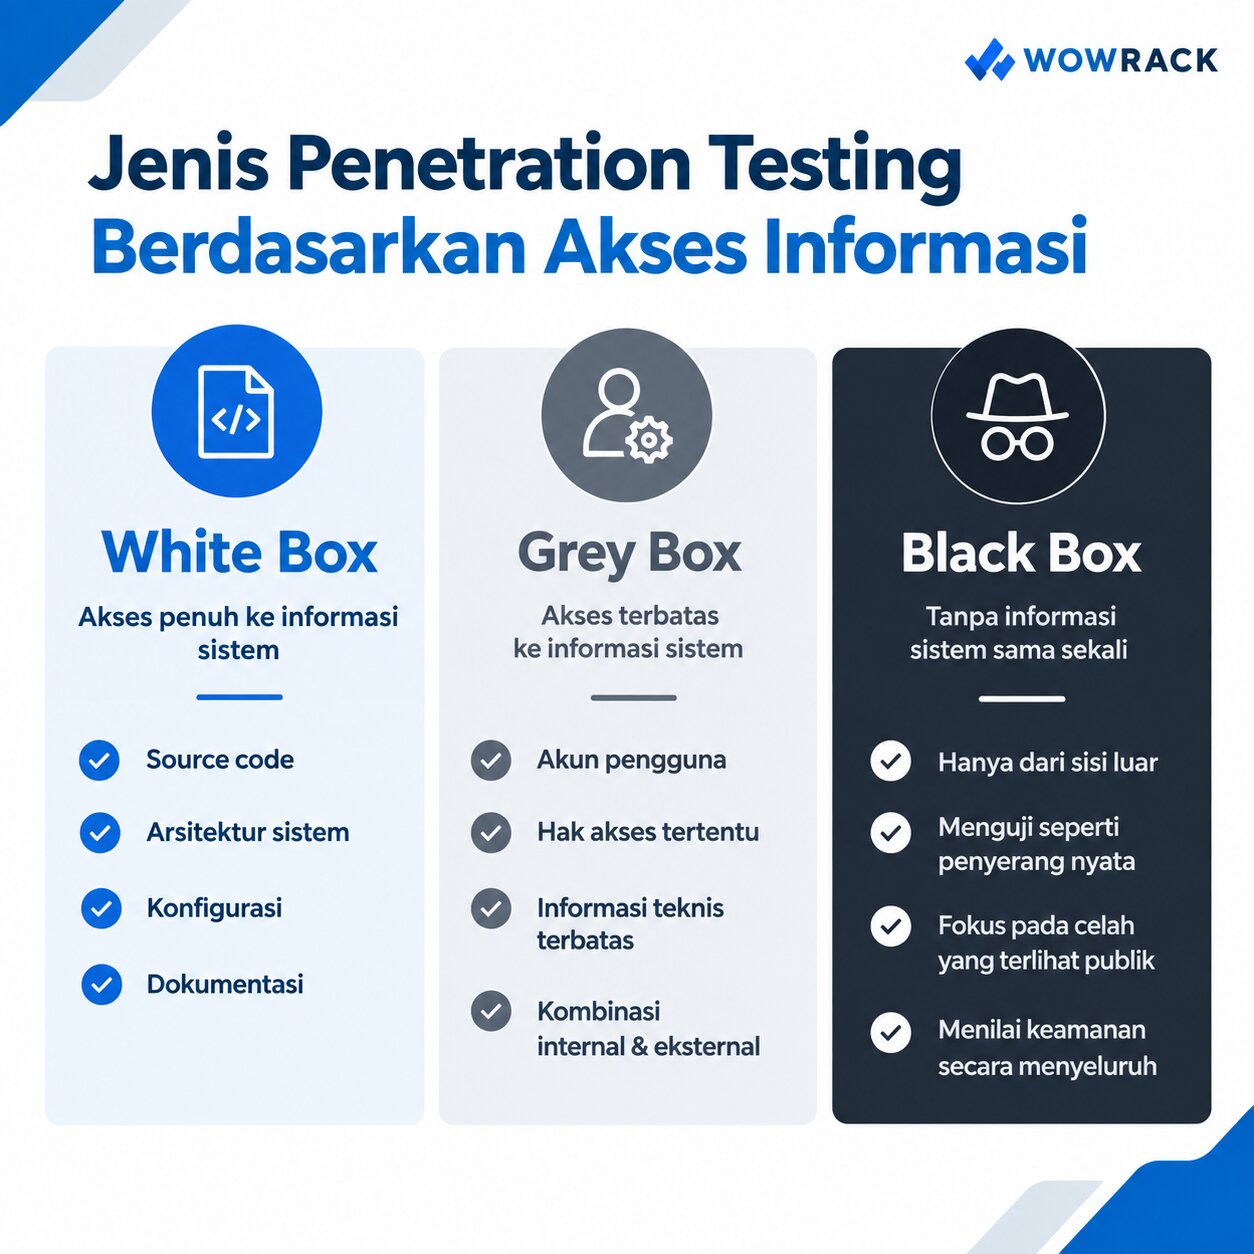
Jenis-jenis Pengujian Pentest Pada Bisnis
Penetration testing memiliki banyak jenis. Jenis-jenis ini dikelompokan berdasarkan tujuan, metode, dan target pengujian. Namun, secara garis besar ada 3 jenis yang perlu Anda ketahui. 3 jenis tersebut adalah sebagai berikut:
1. Pentest Black Box
Black box testing adalah jenis penetration testing di mana penguji tidak mengetahui informasi terkait sistem target.
Mereka memulai dari nol, seperti seorang penyerang eksternal yang tidak memiliki akses atau informasi internal. Tujuannya adalah untuk mengetahui bagaimana penyerang tanpa akses dapat mencoba masuk kedalam sistem.
Keuntungan dari tahap ini adalah, perusahaan dapat mengetahui dengan persis kemungkinan penyerangan karena simulasi dilakukan selayaknya serangan yang asli.
Namun, test jenis ini cukup memakan waktu lama karena sama sekali tidak terpapar informasi internal.
2. Pentest Grey Box Testing
Pada tes ini, penetration tester mengetahui Sebagian informasi dari pihak internal target, seperti diagram jaringan dasar dan kredensial.
Tujuan dilakukannya grey box testing ini adalah untuk mendapatkan hasil test yang cukup realistis tanpa perlu memakan waktu selama black box testing.
Kelebihan dari jenis ini adalah efisiensi waktu dan dapat memperoleh hasil yang lebih realistis dibandingkan dengan white box testing.
kekurangan dari grey box tes ini adalah tidak bisa mengetahui semua kerentanan yang ada pada sistem karena kekurangan informasi saat melakukan tes.
3. Pentest White Box
Jenis tes ini akan memberikan semua informasi terhadap penetration tester, informasi yang akan diberikan antara lain source code, diagram jaringan, dan kredensial. Tujuan tes ini adalah untuk mengetahui kerentanan dari sudut pandang pemilik sistem dan juga sudah memiliki informasi login secara detail.
Kelebihan dari tes ini adalah proses tes yang lebih lengkap karena semua informasi sudah ada. Namun, kemungkinan hasil dari tes ini kurang realistis karena tidak seperti serangan siber asli.
Waktu Yang Tepat Untuk Uji Pentest?
Banyak perusahaan bertanya kapan harus menyewa jasa pentest. Ada juga yang membutuhkan jasa konsultan pentest untuk memenuhi syarat dari regulasi pemerintah Indonesia, padahal untuk pengujian penetrasi tidak hanya untuk kebutuhan formalitas untuk memenuhi syarat dari regulasi Indonesia saja, tetapi konsultasi kami benar benar membantu agar sistem Anda benar benar aman dari ancaman peretasan. Untuk itu pentest seharusnya dilakukan secara berkala, terutama dalam kondisi berikut
1. Peluncuran Aplikasi atau Sistem Baru
Pada saat perusahaan Anda baru saja mengembangkan aplikasi atau situs web baru, ada peluang celah keamanan yang belum ditemukan oleh tim internal perusahaan Anda. Maka dari itu Kami sebagai jasa pentest akan menguji sistem Anda terlebih dahulu sebelum Anda meluncurkan versi aplikasi prototype ke public agar tidak ada vulnerability (celah kebocoran) yang bisa dimanfaatkan oleh peretas.
2. Setelah Melakukan Perubahan Besar pada Infrastruktur IT
Setiap kali memperbarui sistem, melakukan update dan menambahkan fitur baru, tentu akan selalu ada risiko keamanan yang tidak diketahui oleh tim internal. Maka dari itu, sebagai pemilik sistem Anda harus melakukan pentest untuk mengetahui jika ada risiko baru dari sistem yang baru saja diperbarui.
3. Setelah Terjadi Insiden Keamanan
Jika perusahaan Anda sudah mengalami percobaan peretasan namun tidak sampai terjadi kehilangan data, Maka Anda harus segera menggunakan jasa pentest untuk mengetahui bagian sistem mana yang ditembus oleh hacker.
Maka dari itu, konsultan pentest akan membantu Anda mengetahui dimana saja titik masuk serangan, lalu segera menutup celah yang ada, serta memberikan rekomendasi perbaikan agar kejadian serupa tidak terjadi di lain hari.
Studi Kasus Klien Wowrack Melakukan Pentest
Dalam salah satu contoh skenario pengujian pentest pada klien Wowrack melakukan penetration testing untuk mengetahui tingkat keamanan sistem guna melengkapi kebutuhan sertifikasi ISO 27001
Apa saja yang akan dilakukan?
1.Tim pentest Wowrack menentukan target dan ruang lingkup pengujian terlebih dahulu baru selanjutnya melakukan pengumpulan informasi mengenai sistem.
- Tahap berikutnya adalah mencari vulnerability menggunakan tools otomatis dan tetap melakukan pengujian secara manual.
- Celah keamanan yang ditemukan akan dikumpulkan dan selanjutnya dimulainya simulasi eksploitasi guna membuktikan apakah celah keamanan tadi benar-benar dapat dimanfaatkan atau tidak.
- Hasil pengujian selanjutnya akan didokumentasikan dalam bentuk laporan yang berisi
- Bukti temuan
- Tingkat risiko
- Rekomendasi untuk membantu tim IT melakukan perbaikan.
Wowrack juga memberikan opsi untuk melakukan re-testing setelah perbaikan.
Apa Manfaat yang Didapat?
Melalui uji coba ini, klien akhirnya mengetahui bagaimana sistem keamanan IT apakah sudah terjaga dengan baik atau masih banyak celah keamanan, selain itu bagi klien kami yang sedang mencari sertifikat ISO 27001, uji coba ini dapat memenuhi salah satu persyaratan yang harus dilakukan dalam memenuhi sertifikasi compliance.
Kesimpulan
Pentest adalah cara terbaik mengetahui apakah sistem keamanan IT perusahaan sudah baik atau masih buruk. Untuk itu, sangat disarankan perusahaan melakukan tes penetration sesering mungkin saat melakukan launching sebuah aplikasi maupun sistem agar terhindar dari serangan siber.