WAF (Web Application Firewall) adalah salah satu software keamanan siber dengan tujuan memantau, memfilter, dan memblokir lalu lintas data HTTP/HTTPS pada website dan internet, karena berjalan di layer 7 sehingga bentuk dari WAF adalah aplikasi, bisa aplikasi website atau aplikasi terinstall pada server.
Website perusahaan supaya tidak menjadi sasaran hacker, maka harus dilindungi dengan baik, salah satu software untuk melindungi serangan siber adalah WAF (Web Application Firewall).
Apa itu WAF ?
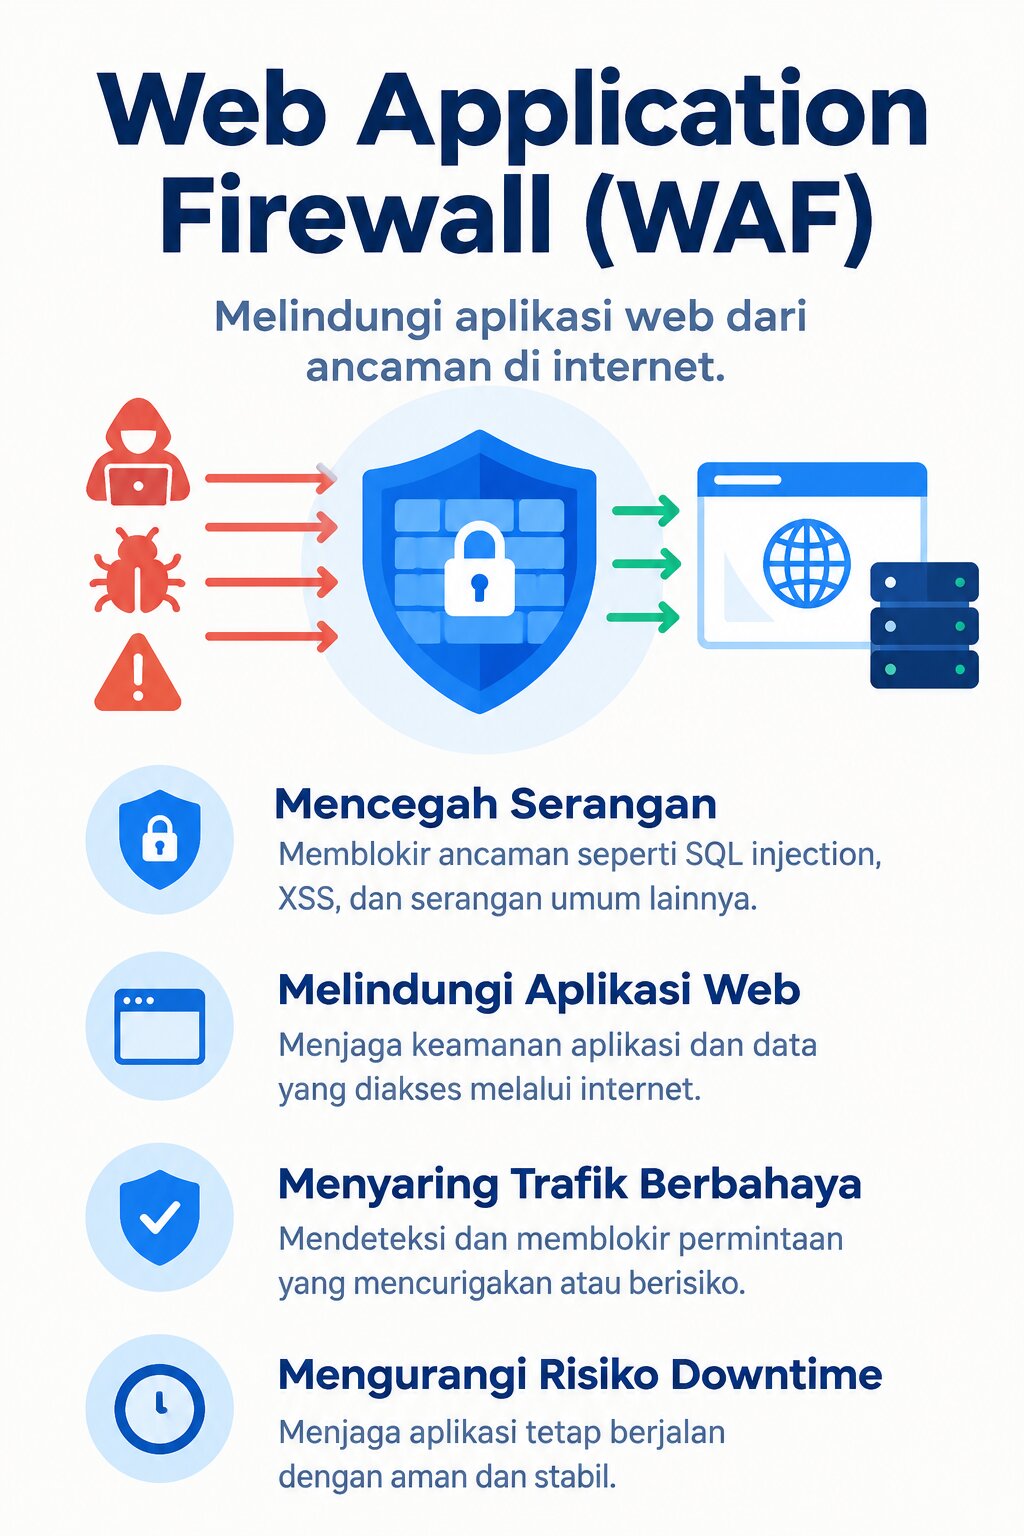
Web Application Firewall adalah sistem keamanan untuk memblokir lalu lintas HTTP/HTTPS yang berniat menyerang website atau server yang masuk melalui layer 7 (layer aplikasi). Aplikasi ini dapat mencegah serangan yang ditujukan ke website seperti serangan SQL Injection, Cross-site Scripting (XSS) dan DDoS. Perbedaan WAF dengan firewall biasa adalah pada jangkauan layer, firewall biasa hanya bekerja pada level jaringan (Layer 3), karena bentuknya aplikasi, maka akan beroperasi pada Layer 7.
Kenapa Firewall Biasa Saja Tidak Cukup?
Firewall memang berguna pada jaringan untuk menyaring lalu lintas jika sewaktu waktu ada yang mencurigakan, namun hanya di tingkap IP saja. Kenyataanya, banyak serangan website malah datang dari layer diatasnya yang pastinya tidak akan bisa dihadang oleh firewall biasa.
Contohnya yang tidak bisa dilindungi oleh firewall biasa
- SQL Injection
- XSS
- Serangan DDoS
Jika tidak ada WAF, serangan diatas ini bisa mengakibatkan downtime pada website dan di beberapa kejadian datamua bisa dicuri. Maka apakah Anda masih hanya menggunakan firewall biasa?
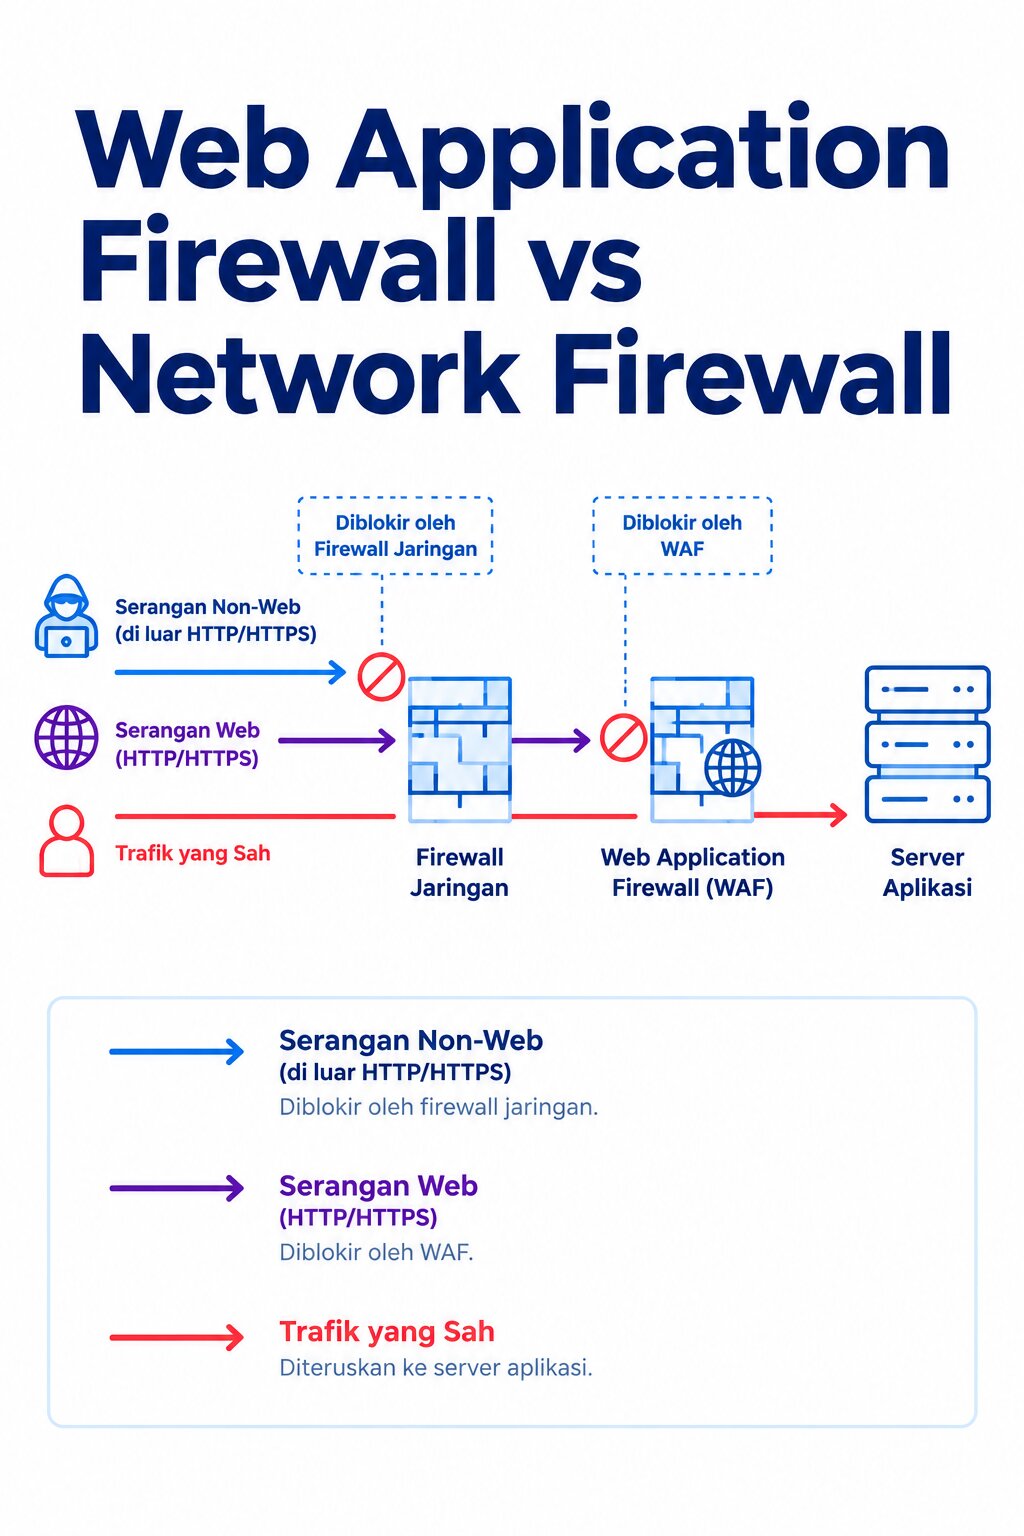
Bagaiaman Cara Kerja WAF?
Cara WAF adalah dengan memantau semua permintaan yang masuk ke website melalui protokol HTTP, kemudian memantau juga apakah permintaan dari user aman atau tidak.
Setiap kali seseorang mengakses website dan mengisi formulir di website Anda, website akan melakukan permintaan ke server melalui protokol HTTP. Di dalam protokol HTTP ini, ada dua metode yaitu
- GET: akan digunakan untuk meminta data dari sisi server.
- POST: digunakan untuk mengirimkan data dari website ke sisi server, seperti saat login Anda login.
Nah, Fungsi dari WAF adalah memeriksa apakah semua aktivitas aman ketika mengirim data dan menerima data ke server. Dalam proses menyaring pengunjung, aplikasi ini menggunakan 3 metode antara lain
1. Whitelisting
Metode whitelisting ini bekerja dengan cara memblokir semua permintaan lalu hanya mengizinkan pengunjung dari daftar yang sudah di set, misalnya alamat IP.
Kelebihan: Sistem ini sangat aman karena hanya traffic terpercaya yang bisa mengakses website.
Kekurangan: Biasanya terlalu ketat, sehingga traffic yang harusnya aman malah ikut diblokir karena tidak masuk daftar putih (whitelist).
2. Metode Blacklisting
Berbeda dengan metode whitelisting, metode blacklisting ini akan mengizinkan semua akses masuk ke website, lalu memblokir traffic yang sudah diketahui berbahaya berdasarkan pola serangan tertentu misalkan IP yang sering menjalankan DDoS atau SQL injection.
Kelebihan: Tidak membatasi user yang ingin melihat website perusahaan, jadi lebih nyaman dari sisi user.
Kekurangan: Membutuhkan pengawasan lebih. Jika tidak dipantau secara realtime, serangan siber baru bisa lolos karena belum ada di list yang diblokir.
Baca juga : pengertian pentest jaringan
3. Metode Hybrid
Metode hybrid adalah gabungan dari dua metode whitelist dan blacklist. Dengan metode ini WAF akan menggunakan daftar whitelist untuk traffic yang terpercaya saja yang bisa masuk, dan menjalankan sistem blacklist untuk memblokir dari IP atau negara yang sering menyerang website.
Metode hybrid akan dilengkapi dengan fitur-fitur seperti:
- Real-time threat detection
- Pemantauan lalu lintas 24 jam non stop
- Proteksi dari semua jenis bot
- Perlindungan dari HTTP flood
Kelebihan: Lebih bisa beradaptasi terhadap berbagai jenis ancaman siber.
Kekurangan: Sistemnya lebih kompleks sehingga butuh pengaturan yang lebih detail.
Apa Saja Manfaat Dari WAF
Berikut ini manfaat dari penggunaan web application fiewall
Memblokir SQL Injection (SQLi)
WAF dapat memblokir serangan siber dari user yang memasukan perintah berbahaya ke dalam basis data (database) untuk mencuri atau mengubah data base. Jikaa ada user yang mencoba memasukan perintah tanda petik ' pada query database seperti url p=123 maka aplication firewall akan langsung memblokir IP user yang melakukan perintah query.
Memblokir Cross-Site Scripting (XSS)
Web aplication firewall dapat memblokir injeksi skrip yang dilakukan user, memasukan skrip berbahaya ke dalam halaman web seperti komentar atau upload file ke server, peretas dapat menjalankan script jika sudah ditanam di server.
Mitigasi Serangan DDoS di Lapisan Aplikasi
Fungsi lainya adalah sebagai benteng untuk menahan lonjakan traffic bot atau serangan DDoS sebelum membebani server utama. Cara kerjanya memblokir IP, yang terdeteksi sebagai paket bot sehingga paket-paket data yang berisi spam sudah terblokir terlebih dahulu.
Memblokir Aktivitas Bot
Software ini dapat memblokir bot otomatis yang mencoba masuk ke halaman login, scraper, atau upaya brute force pada halaman user login.
Menjaga Keamanan Data
WAF dapat melindungi data pelanggan yang ada di database untuk melindungi dari kerugian finansial dan jatuhnya reputasi bisnis.
Memfilter Lalu Lintas Layer 7
Karena beroperasi di layer 7 (Application Layer) pada OSI, maka applikasi ini dapat membaca logika paket yang datang dengan detail, diharapkan tidak ada paket berbahaya yang masuk karena semua paket berbahaya yang mengakses melalui layer 7 dapat diblokir.
Apa Saja Jenis-Jenis WAF
Mencocokan jenis WAF dengan kebutuhan aplikasi website dapat mencegah serangan siber lebih presisi. Karena pada dasarnya, setiap jenis firewall memiliki cara kerja dan batasan yang berbeda-beda. Oleh karena itu, untuk mengetahui perbedaannya dari setiap jenis simak penjelasan di bawah ini.
1. Network-Based WAF
Network ini akan di-deploy pada level jaringan dan akan terintegrasi langsung dengan hardware.
Cara kerja
Network-Based akan mengecek setiap lalu lintas yang bersumber dari HTTP/HTTPS lalu akan menerapkan aturan keamanan yang berfungsi untuk melindungi aplikasi web yang berada di dalam jaringan tersebut.
Kelebihan
- Bisa melindungi banyak aplikasi sekaligus dalam satu jaringan.
- Waktu deteksi serangan lebih cepat karena berjalan di jalur sumber traffic.
Kekurangan
- Biaya pemeliharaan lebih tinggi karena harus membeli perangkat khusus.
- Kurang cocok untuk infrastruktur cloud.
Cocok untuk
Perusahaan yang memiliki infrastruktur on-premise berskala besar yang berada di lingkungan kantor untuk penempatan servernya.
2. Host-Based WAF
WAF ini akan diinstal langsung di server lalu akan bekerja sebagai lapisan perlindungan disisi server.
Cara kerja
Host-Based akan memantau semua traffic yang masuk dan keluar dari server. Hosted WAF sudah di setting untuk menggunakan aturan untuk menghentikan serangan yang menargetkan kerentanan dalam sistem.
Kelebihan
- Bisa di setting untuk mengikuti kebutuhan aplikasi yang memiliki aturan yang lebih kompleks.
- Lebih canggih saat mendeteksi serangan spesifik karena langsung terintegrasi pada sistem operasi.
Kekurangan
- Dapat membebani server karena di install bersama dengan aplikasi.
- Instalasi lebih kompleks karena harus di install pada sisi server dan di optimasi oleh managed service.
Cocok untuk
Aplikasi yang membutuhkan pengamanan pada tingkat server.
3. Cloud-Based WAF
Jenis Cloud-Based adalah tipe yang paling sering digunakan di Indonesia karena penggunaan yang fleksibel dan mudah di-deploy pada layanan cloud.
Cara kerja
Lalu lintas website akan dialihkan ke penyedia layanan WAF terlebih dahulu sebelum masuk ke server website, pada sisi cloud akan menyaring traffic dan hanya meloloskan traffic yang benar-benar aman.
Kelebihan
- Skalabilitas tinggi sehingga cocok untuk website yang memiliki traffic besar.
- Tidak memerlukan hardware tambahan.
- Mengatur aturan keamanan bisa dilakukan secara otomatis, mengikuti apakah ada ancaman atau tidak.
- Cepat di-deploy dan mudah disetting.
Kekurangan
- Selalu membutuhkan penyedia layanan pihak ketiga.
Cocok untuk:
Perusahaan yang sudah menggunakan cloud atau website yang ingin mendapatkan perlindungan dengan proses yang cepat
Apa Perbedaan WAF VS Mikrotik Firewall
Berikut ini adalah perbedaan dari WAF dan Mikrotik firewall
- WAF (Web Application Firewall)
Fokusnya adalah melindungi aplikasi web dari serangan pada layer 7 OSI, secara khusus menghentikan serangan yang datang melalui protokol HTTP/HTTPS. - Mikrotik Firewall
Mikrotik firewall berfungsi sebagai firewall jaringan yang bekerja pada layer 3 OSI. Tugasnya untuk mengatur keamanan lalu lintas jaringan berdasarkan IP address dan protokol.
Jenis Ancaman yang Diblokir
- WAF bisa menghalau
- SQL Injection
- XSS (Cross-site Scripting)
- CSRF (Cross-site Request Forgery)
- File Inclusion Attacks
- Web session hijacking
- HTTP flood
- Mikrotik Firewall dapat menghalau
- IP spoofing
- Port scanning
- Anti DDoS basic blocking
- Brute force via port-specific rules
- Bandwidth abuse control
Apa Perbedaan WAF VS Windows Firewall
Dua jenis firewall ini cukup sering disalahartikan bagi banyak orang antara web application firewall dan Windows Firewall. Padahal, keduanya punya tujuan yang berbeda.
Cara kerja
- WAF (Web Application Firewall)
Dibuat untuk melindungi aplikasi website dari serangan siber yang menyusup melalui protokol HTTP/HTTPS. - Windows Firewall
Windows Firewall adalah bagian sistem keamanan dari sistem operasi Windows yang berguna untuk melindungi komputer dari akses orang tidak bertanggung jawab. Tugas dari firewall windows adalah memfilter jaringan yang masuk dan keluar berdasarkan IP, port, dan protokol.
Layer yang Dilindungi
- WAF bekerja pada Layer 7 (Application Layer)
Karena melindungi layer 7 OSI, aplikasi hanya akan menganalisis isi dari paket HTTP untuk melindungi dari serangan siber. - Windows Firewall bekerja di Layer 3 dan Layer 4 (Network & Transport Layer)
Karena bekerja pada layer 3 dan 4, windows firewall akan fokus pada koneksi jaringan dan memfilter alamat IP tertentu apakah boleh berkomunikasi dengan komputer Anda atau tidak.
Jenis Ancaman yang Dihalangi
- WAF bisa mengatasi
- SQL Injection
- Cross-Site Scripting (XSS)
- Web session hijacking
- HTTP flood
- Serangan pada API
- Windows Firewall dapat mengatasi
- Memblokir akses ke port tertentu
- Mengamankan lalu lintas berbahaya dari jaringan internet
- Membatasi aplikasi yang mengakses internet tanpa izin
Cara Memilih Layanan WAF Untuk Perusahaan
Agar tidak salah pilih, berikut adalah tata cara memilih layanan web firewall yang baik.
1. Pilih Yang Paling Lengkap
Pilih penyedia yang memiliki perlindungan lengkap agar bisa mendeteksi berbagai macam serangan siber lebih cepat, dan pilih yang bisa menghindari serangan siber berikut ini
- SQL Injection
- Cross-site Scripting (XSS)
- Remote File Inclusion
- Serangan DDoS
- Serangan berbasis bot
2. Pilih Yang Dikelola Oleh Profesional
Pilih penyedia yang menyediakan layanan managed security service yang memiliki pengalaman bertahun-tahun, sehingga Anda tidak perlu bingung dengan pengelolaan teknis, karena semua akan dikerjakan oleh tim security engineer yang berpengalaman.
3. Pilih Yang Dapat Di Integrasikan
Pilih penyedia layanan yang bisa diintegrasikan dengan platform apapun dari berbagai infrastruktur yang Anda gunakan saat ini, WAF harusnya bisa di install pada hosting maupun infrastruktur cloud dari vendor manapun.
4. Pilih Yang Menyediakan Monitoring
Pilih penyedia yang memiliki dashboard yang mudah digunakan oleh user untuk memberitahukan jika ada serangan pada website sewaktu-waktu. Monitoring akan berjalan secara 24/7. Sehingga bisa menjaga website Anda 24 jam non stop.
Kesimpulan
Kesimpulannya, WAF adalah teknologi keamanan terbaru yang sangat berguna di era digital saat ini untuk mengantisipasi serangan siber ke website.Jika Anda mencari penyedia layanan web application firewall untuk bisnis, Wowrack menyediakan layanan ini dengan kebutuhan spesifik, sehingga Anda bisa memesan aplikasi ini dengan desain khusus yang dikustomisasi sesuai kebutuhan perusahaan anda